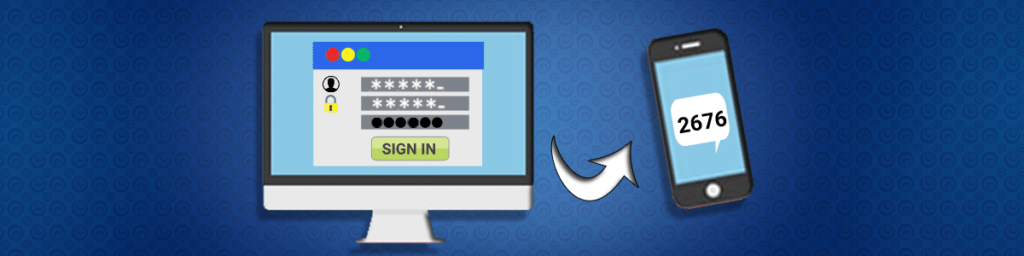
هل فكرت يومًا في طريقة لتأمين حسابك بعد استخدام كلمة مرور آمنة؟ حسنًا، هذا بالضبط ما تفعله المصادقة الثنائية (2FA). بعبارات بسيطة، تجعل المصادقة الثنائية (2FA) من الصعب على المتسللين الوصول إلى حساباتك حتى بعد حصولهم على كلمة المرور. باختصار، 2FA عبارة عن طبقة أمان إضافية تتحقق من هويتك عند تسجيل الدخول إلى الحساب الذي قمت بتأمينه. بعض الحسابات، مثل الخدمات المصرفية عبر الإنترنت، تطبق 2FA بشكل افتراضي، بينما في حسابات أخرى يتعين عليك تفعيلها. وتتيح لك حسابات أخرى الاتصال بأجهزة مصادقة أخرى. هنا، سنلقي نظرة على الأنواع الشائعة لـ 2FA ونحدد الخيار الأفضل لك.
 لماذا يجب استخدام المصادقة الثنائية؟
 لماذا يجب استخدام المصادقة الثنائية؟
كما هو الحال مع أي آلية للمصادقة، تعتمد المصادقة الثنائية (2FA) على عوامل تُستخدم للتحقق من هوية المستخدم. وعادةً ما تكون هناك ثلاثة عوامل؛ ما تعرفه، وما تمتلكه ، و من أنت.
تعتمد معظم خدمات المصادقة الثنائية (2FA) فقط على «ما تعرفه» للتحقق من هويتك. ومع هذا العامل، هناك خطر يتمثل في أن شخصًا آخر قد يعرف أيضًا ما تعرفه. على سبيل المثال، اسم حيوانك الأليف. أما العامل الثاني، وهو «ما تمتلكه»، فيوفر درجة معينة من الأمان ، حيث إن عددًا أقل من الأشخاص يمكنهم امتلاك ما تمتلكه بالضبط. على سبيل المثال، بطاقة SIM الخاصة بك أو مفتاح ما. أما العامل الثالث ، وهو «من أنت»، فيوفر مستوى أعلى من الأمان بفضل طابعه الفريد. على سبيل المثال، بصمات أصابعك وملامح وجهك وصوتك هي سمات فريدة خاصة بك.
يؤدي الجمع بين عاملين أو جميع العوامل إلى توفير أمان مطلق من خلال المصادقة. ويُشار إلى هذه التركيبات باسم «المصادقة الثنائية»، وهي جزء من «المصادقة متعددة العوامل».
طرق المصادقة الثنائية الشائعة الاستخدام
رسالة نصية
هذه هي الطريقة الأكثر شيوعًا للتوثيق الثنائي (2FA)، وهي تعتمد على عامل «ما لديك». في هذه الحالة، يجب أن يكون لدى المستخدم بطاقة SIM لتلقي الرسالة النصية. وهي الطريقة الشائعة لأنها تعمل على أي هاتف محمول يستخدم بطاقة SIM. ونظرًا لأن الجميع يستطيعون شراء هاتف محمول ويحتفظون به دائمًا في متناول اليد، فإن هذا يجعل الرسائل النصية الطريقة الأكثر ملاءمة للتوثيق الثنائي (2FA).
المخاطر
إذا فقدت بطاقة SIM الخاصة بك، فلن تتمكن من الوصول إلى الرسالة، وبالتالي سيُمنع الوصول إلى حسابك. كما أن حسابك سيكون معرضًا للخطر إذا تمكن شخص ما من استبدال بطاقة SIM الخاصة بك أو استنساخها. وهناك أيضًا خطر التعرض لهجمات «الرجل في الوسط»؛ حيث يمكن لهذه الهجمات اعتراض الرسالة، ومن ثم يمكن للمهاجمين استخدامها للتحقق من هويتك.
تطبيقات المصادقة
هذه هي الطريقة الشائعة الثانية، وهي تعتمد أيضًا على ما لديك. فبدلاً من الرسائل النصية، تستخدم هذه الطريقة تطبيقات المصادقة. عند استخدام خدمة المصادقة الثنائية (2FA) التي تم إعدادها عبر هذه التطبيقات، ستقوم التطبيقات بإنشاء رمز عشوائي ستستخدمه عند تسجيل الدخول إلى حسابك.
المخاطر
تنطوي هذه الطريقة على بعض المخاطر. على سبيل المثال، إذا تمكن شخص ما من الوصول إلى هاتفك أو التقط صورة شاشة للرموز التي تم إنشاؤها، فسيكون بإمكانه عندئذٍ تسجيل الدخول إلى حسابك. لكن إذا كان جهازك مؤمّنًا بشكل كافٍ، فمن غير المرجح أن يحدث ذلك. أما الخطر الأكثر شيوعًا فهو أن معظم تطبيقات المصادقة تتطلب منك حفظ بعض الرموز التي يمكنك استخدامها في حالة فقدان جهازك. والمهم هو المكان الذي تقوم فيه بنسخ تلك الرموز احتياطيًا. فالمكان الآمن يعني عدم وجود مخاطر أمنية.
مفاتيح الأجهزة
هذه هي أحدث طريقة للتوثيق الثنائي (2FA)، وهي الأقل شيوعًا. ومثل الطرق الأخرى، تعتمد هذه الطريقة على ما تمتلكه. ففي هذه الطريقة، يتعين عليك امتلاك مفتاح مادي. يشبه هذا المفتاح وحدة تخزين USB محمولة، لكنه يحتوي على شريحة داخلية. كما يجب أن يكون المفتاح المادي متوافقًا مع معيار FIDO U2F.
المخاطر
عند تطبيقها بشكل صحيح، لا تنطوي هذه الطريقة على أي مخاطر؛ بل إنها تقضي تمامًا على هجمات التصيد الاحتيالي. المشكلة الوحيدة في هذه الطريقة هي أن المفاتيح المادية تقتصر على عدد قليل من الخدمات مثل «جوجل» و«فيسبوك»، كما يتعين عليك شراء المفتاح، وهو ما قد يكون مكلفًا.
أفضل طريقة للتوثيق الثنائي
فيما يتعلق بالأمان، تُعد طريقة "مفاتيح الأجهزة" هي الأفضل. لكن نظرًا لمحدوديتها، فهي ليست مريحة. أما الرسائل النصية، فمن الممكن اعتراضها، كما أن شركة الاتصالات التي تتعامل معها على علم بمحتوى رسائلك. وهذا يترك تطبيقات المصادقة هي الخيار الأفضل لأنها توفر القدر المطلوب من الأمان والراحة.
تعد عمليات تسجيل الدخول الآمنة نصف الحل؛ أما IPBurger فيتولى حماية الاتصال الذي تمر عبره.