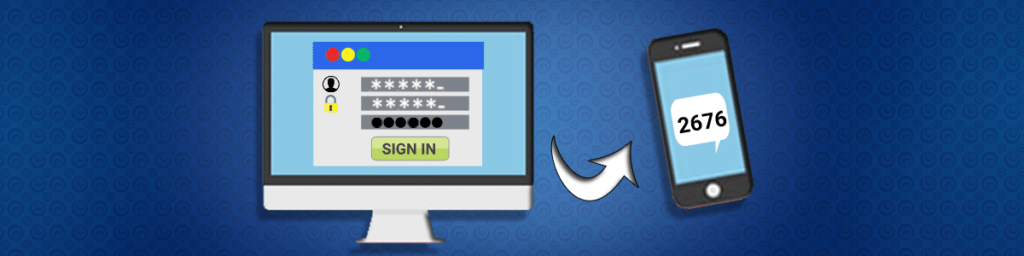
除了设置强密码之外,你是否考虑过如何进一步保障账户安全?双因素认证(2FA)正是为此而设计的。简而言之,即使入侵者获取了密码,双因素认证也能有效阻止其进入你的账户。 简而言之,双因素认证(2FA)是一层额外的安全防护,当你登录已设置安全措施的账户时,它会验证你的身份。有些账户(如网上银行)默认启用了双因素认证,而其他账户则需要你手动启用。还有一些账户允许你连接其他认证设备。本文将介绍常见的双因素认证类型,并帮你找出最适合你的方案。
 为什么要使用双因素身份验证
 为什么要使用双因素身份验证
与任何身份验证机制一样,2FA 依赖于验证用户身份的因素。通常有三个因素:你知道什么、你拥有什么和你是谁。 你是谁.
大多数双因素认证(2FA)服务仅依赖“你知道什么”来验证身份。采用这种认证因素存在风险,即其他人也可能知道你所知道的内容。 例如,你的宠物名字。第二种验证因素“你拥有的东西”能提供一定程度的安全保障,因为能确切拥有该物品的人数较少。例如,你的SIM卡或钥匙。第三种验证因素“你是谁”则因其独特性而提供了更高的安全级别。例如,你的指纹、面部特征和声音都是独一无二的。
两个或所有因素的组合可通过身份验证实现终极安全。这些组合被称为双因素身份验证,是多因素身份验证的一个子集。
常用的双因素身份验证方法
短信
这是最常见的 2FA 方法,它依赖于你所拥有的因素。在这种情况下,用户必须拥有 SIM 卡才能接收短信。这是一种常见的方法,因为它适用于所有使用 SIM 卡的手机。由于每个人都买得起手机,而且手机总是放在身边,这使得短信成为最方便的 2FA 方法。
风险
如果您丢失了SIM卡,将无法接收该消息,从而无法访问您的账户。此外,如果有人设法更换或克隆了您的SIM卡,您的账户将面临风险。还存在中间人攻击的风险;此类攻击可能会拦截该消息,攻击者随后可利用该消息验证您的身份。
验证器应用程序
这是第二种常用方法,它也依赖于你所拥有的设备。这种方法不使用短信,而是使用验证器应用程序。在使用通过应用程序设置的 2FA 服务时,应用程序会生成一个随机代码,您在登录账户时将使用该代码。
风险
这种方法存在一些风险。例如,如果有人能够接触到你的手机,或者能够截取生成的验证码,他/她就能登录你的账户。但如果你的设备安全措施得当,这种情况不太可能发生。最常见的风险在于,大多数身份验证应用都会要求你保存一些验证码,以便在设备丢失时使用。关键在于你将这些验证码备份到何处。只要备份位置安全,就不会有安全风险。
硬件按键
这是最新的2FA 方法,也是最不常用的方法。与其他方法一样,它依赖于你所拥有的东西。在这种方法中,你需要有一个硬件密钥。这种密钥看起来像 U 盘,但里面有芯片。硬件密钥还应符合 FIDO U2F 标准。
风险
如果实施得当,这种方法没有任何风险;甚至可以杜绝网络钓鱼攻击。这种方法的唯一问题是,硬件密钥仅限于谷歌和脸书等少数几项服务,而且还需要购买密钥,价格可能不菲。
最佳 2FA 方法
就安全性而言,硬件钥匙方法是最好的。但由于其局限性,使用起来并不方便。另一方面,短信可以被拦截,而且运营商也知道你的短信内容。这使得 验证程序成为最佳选择,因为它们能提供所需的安全性和便利性。
强密码只是其中一半;IPBurger还保障了数据传输途中的连接安全。