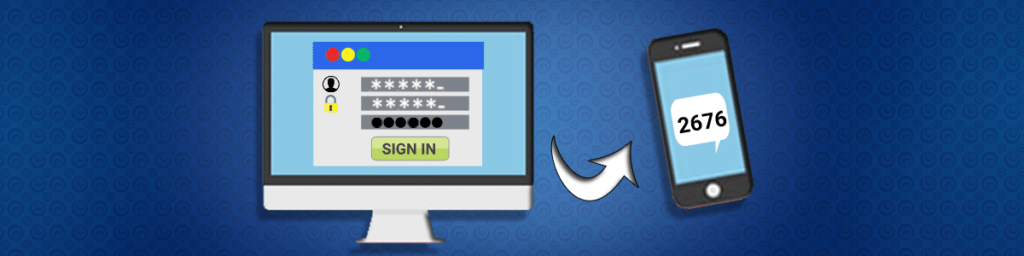
Avez-vous déjà réfléchi à un moyen de sécuriser votre compte au-delà d’un simple mot de passe ? C’est précisément ce que permet l’authentification à deux facteurs (2FA). En termes simples, la 2FA rend l’accès à vos comptes très difficile pour les pirates, même s’ils parviennent à obtenir votre mot de passe. En résumé, l'authentification à deux facteurs (2FA) est une couche de sécurité supplémentaire qui vérifie votre identité lorsque vous vous connectez au compte que vous avez sécurisé. Certains comptes, comme les services bancaires en ligne, intègrent la 2FA par défaut, tandis que pour d'autres, vous devez l'activer. D'autres comptes vous permettent encore de vous connecter à l'aide d'autres dispositifs d'authentification. Nous allons ici passer en revue les types courants d'authentification à deux facteurs et identifier la meilleure option pour vous.
 Pourquoi utiliser l'authentification à deux facteurs ?
 Pourquoi utiliser l'authentification à deux facteurs ?
Comme tout mécanisme d'authentification, le 2FA repose sur des facteurs qui vérifient l'identité de l'utilisateur. Ces facteurs sont généralement au nombre de trois : ce que vous savez, ce que vous avez et qui vous êtes.
La plupart des services d’authentification à deux facteurs (2FA) s’appuient uniquement sur ce que vous savez pour vérifier votre identité. Avec ce facteur, il existe un risque que quelqu’un d’autre puisse également savoir ce que vous savez. Par exemple, le nom de votre animal de compagnie. Le deuxième facteur, ce que vous possédez, offre un certain niveau de sécurité, car seul un nombre restreint de personnes peut posséder exactement ce que vous possédez. Par exemple, votre carte SIM ou une clé. Le troisième facteur, qui vous êtes, offre un niveau de sécurité accru en raison de son caractère unique. Par exemple, vos empreintes digitales, votre visage et votre voix vous sont propres.
La combinaison de deux ou de tous les facteurs permet d'obtenir une sécurité ultime par le biais de l'authentification. Ces combinaisons sont appelées authentification à deux facteurs, qui est un sous-ensemble de l'authentification multifactorielle.
Méthodes d'authentification à deux facteurs couramment utilisées
Message texte
Il s'agit de la méthode la plus courante de 2FA, qui repose sur ce que vous avez comme facteur. Dans ce cas, l'utilisateur doit disposer d'une carte SIM pour recevoir le message texte. C'est la méthode la plus courante car elle fonctionne sur tous les téléphones mobiles qui utilisent une carte SIM. Et comme tout le monde peut s'offrir un téléphone portable et qu'il est toujours à portée de main, la messagerie textuelle est la méthode la plus pratique de 2FA.
Risques
Si vous perdez votre carte SIM, vous ne pourrez plus accéder au message et, par conséquent, l'accès à votre compte vous sera refusé. De plus, si quelqu'un parvient à remplacer ou à cloner votre carte SIM, votre compte sera exposé à des risques. Il existe également un risque d'attaques de type « man-in-the-middle » ; ces attaques permettent d'intercepter le message, que les pirates peuvent ensuite utiliser pour vérifier votre identité.
Applications d'authentification
Il s'agit de la deuxième méthode la plus courante, qui repose également sur ce que vous possédez. Au lieu de messages textuels, cette méthode utilise des applications d'authentification. Lorsque vous utilisez un service 2FA configuré via les applications, celles-ci génèrent un code aléatoire que vous utilisez pour vous connecter à votre compte.
Risques
Cette méthode comporte quelques risques. Par exemple, si quelqu’un a accès à votre téléphone ou parvient à faire une capture d’écran des codes générés, il ou elle pourra alors se connecter à votre compte. Mais si votre appareil est correctement sécurisé, cela a peu de chances de se produire. Le risque le plus courant réside dans le fait que la plupart des applications d’authentification vous demandent d’enregistrer certains codes que vous pourrez utiliser en cas de perte de votre appareil. L’important est de savoir où vous sauvegardez ces codes. Un endroit sûr signifie qu’il n’y a aucun risque de sécurité.
Clés matérielles
Il s'agit de la méthode 2FA la plus récente et la moins répandue. Comme les autres méthodes, elle repose sur ce que vous possédez. Dans cette méthode, vous devez disposer d'une clé matérielle. Cette clé ressemble à une clé USB avec une puce à l'intérieur. La clé matérielle doit également être compatible avec la norme FIDO U2F.
Risques
Lorsqu'elle est correctement mise en œuvre, cette méthode ne présente aucun risque ; elle permet même d'éliminer les attaques par hameçonnage. Le seul inconvénient de cette méthode est que les clés matérielles ne sont disponibles que pour quelques services, tels que Google et Facebook, et qu'il faut en outre acheter la clé, ce qui peut s'avérer coûteux.
Meilleure méthode 2FA
En ce qui concerne la sécurité, la méthode des clés matérielles est la meilleure. Mais comme elle est limitée, elle n'est pas pratique. Les messages textuels, quant à eux, peuvent être interceptés et votre opérateur connaît également le contenu de vos messages. Il ne reste donc plus qu'à Applications d'authentification comme la meilleure option car elles offrent le niveau de sécurité et de commodité requis.
Des identifiants sécurisés, ce n'est qu'une partie du problème ; IPBurger assure la sécurité de la connexion par laquelle ils transitent.