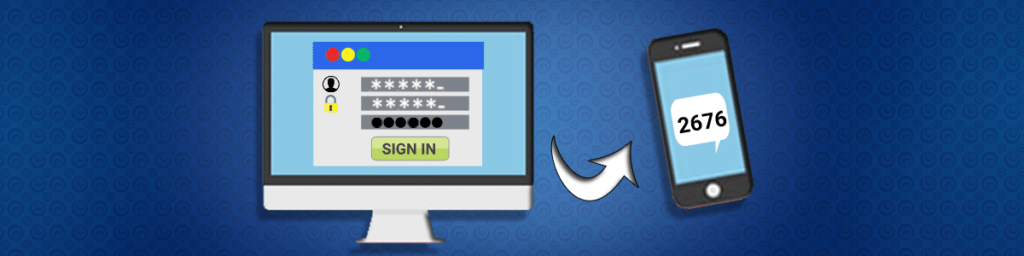
Bạn đã bao giờ nghĩ đến cách bảo mật tài khoản của mình sau khi đã sử dụng mật khẩu an toàn chưa? Thực ra, xác thực hai yếu tố (2FA) chính là giải pháp cho vấn đề đó. Nói một cách đơn giản, 2FA khiến kẻ xâm nhập khó có thể truy cập vào tài khoản của bạn ngay cả khi chúng đã chiếm được mật khẩu. Tóm lại, 2FA là một lớp bảo mật bổ sung giúp xác minh danh tính của bạn khi bạn đăng nhập vào tài khoản đã được bảo vệ. Một số tài khoản, chẳng hạn như dịch vụ ngân hàng trực tuyến, đã kích hoạt 2FA theo mặc định, trong khi ở các tài khoản khác, bạn phải tự kích hoạt tính năng này. Một số tài khoản khác sẽ cho phép bạn kết nối với các thiết bị xác thực khác. Trong bài viết này, chúng ta sẽ tìm hiểu các loại 2FA phổ biến và xác định lựa chọn phù hợp nhất cho bạn.
 Tại sao nên sử dụng xác thực hai yếu tố
 Tại sao nên sử dụng xác thực hai yếu tố
Như với bất kỳ cơ chế xác thực nào, 2FA dựa vào các yếu tố xác minh danh tính của người dùng. Thường có ba yếu tố; Những gì bạn biết, những gì bạn có và bạn là ai.
Hầu hết các dịch vụ xác thực hai yếu tố (2FA) chỉ dựa vào “thông tin bạn biết” để xác minh danh tính của bạn. Với yếu tố này, sẽ có rủi ro là người khác cũng có thể biết được thông tin mà bạn biết. Ví dụ như tên con vật cưng của bạn. Yếu tố thứ hai, những gì bạn sở hữu, mang lại một mức độ bảo mật nhất định vì chỉ có một số ít người có thể sở hữu chính xác những gì bạn có. Ví dụ như thẻ SIM hoặc chìa khóa của bạn. Yếu tố thứ ba, bạn là ai, mang lại mức độ bảo mật cao hơn nhờ tính duy nhất. Ví dụ như dấu vân tay, khuôn mặt và giọng nói của bạn là duy nhất đối với bạn.
Sự kết hợp của hai hoặc tất cả các yếu tố làm phát sinh bảo mật tối ưu thông qua xác thực. Các kết hợp này được gọi là xác thực hai yếu tố, là một tập hợp con của xác thực đa yếu tố.
Các phương pháp xác thực hai yếu tố thường được sử dụng
Tin nhắn văn bản
Đây là phương pháp phổ biến nhất của 2FA và nó phụ thuộc vào những gì bạn có một yếu tố. Trong trường hợp này, người dùng phải có thẻ SIM để nhận tin nhắn văn bản. Đây là phương pháp phổ biến vì nó hoạt động trên mọi điện thoại di động sử dụng thẻ SIM. Và vì mọi người đều có thể mua một chiếc điện thoại di động và nó luôn được giữ gần đó, điều này làm cho tin nhắn văn bản trở thành phương pháp thuận tiện nhất của 2FA.
Rủi ro
Nếu bạn làm mất thẻ SIM, bạn sẽ không thể truy cập tin nhắn và do đó sẽ không thể truy cập vào tài khoản của mình. Ngoài ra, nếu ai đó thay thế hoặc sao chép thẻ SIM của bạn, tài khoản của bạn sẽ gặp rủi ro. Cũng có nguy cơ xảy ra các cuộc tấn công kiểu “man-in-the-middle”; những cuộc tấn công này có thể chặn tin nhắn và sau đó kẻ tấn công có thể sử dụng tin nhắn đó để xác minh danh tính của bạn.
Ứng dụng xác thực
Đây là phương pháp phổ biến thứ hai, và nó cũng dựa vào những gì bạn có. Thay vì tin nhắn văn bản, phương pháp này sử dụng các ứng dụng xác thực. Khi sử dụng dịch vụ 2FA được thiết lập thông qua các ứng dụng, các ứng dụng sẽ tạo một mã ngẫu nhiên mà bạn sẽ sử dụng khi đăng nhập vào tài khoản của mình.
Rủi ro
Phương pháp này tiềm ẩn một số rủi ro. Chẳng hạn, nếu ai đó có quyền truy cập vào điện thoại của bạn hoặc có thể chụp màn hình các mã đã được tạo ra, người đó có thể đăng nhập vào tài khoản của bạn. Tuy nhiên, nếu thiết bị của bạn được bảo mật đầy đủ, khả năng này rất khó xảy ra. Rủi ro phổ biến nhất là hầu hết các ứng dụng xác thực đều yêu cầu bạn lưu trữ một số mã để sử dụng trong trường hợp bạn làm mất thiết bị. Điều quan trọng nhất là bạn lưu trữ những mã đó ở đâu. Một nơi an toàn đồng nghĩa với việc không có rủi ro bảo mật.
Khóa phần cứng
Đây là phương pháp 2FA mới nhất và ít phổ biến nhất. Chẳng hạn như các phương pháp khác, nó dựa vào những gì bạn có. Trong phương pháp này, bạn bắt buộc phải có khóa phần cứng. Phím này trông giống như một ổ flash USB nhưng có chip bên trong. Khóa phần cứng cũng phải tương thích với tiêu chuẩn FIDO U2F.
Rủi ro
Khi được triển khai đúng cách, phương pháp này không tiềm ẩn rủi ro nào; thậm chí nó còn giúp ngăn chặn các cuộc tấn công lừa đảo. Vấn đề duy nhất của phương pháp này là các khóa phần cứng chỉ hỗ trợ một số dịch vụ nhất định như Google và Facebook, đồng thời bạn cũng cần phải mua khóa, điều này có thể tốn kém.
Phương pháp 2FA tốt nhất
Về bảo mật, phương pháp Khóa phần cứng là tốt nhất. Nhưng vì nó hạn chế, nó không thuận tiện. Mặt khác, tin nhắn văn bản có thể bị chặn và nhà cung cấp dịch vụ của bạn cũng biết nội dung văn bản của bạn. Điều này khiến Ứng dụng Authenticator trở thành lựa chọn tốt nhất vì chúng cung cấp mức độ bảo mật và tiện lợi cần thiết.
Việc đăng nhập an toàn chỉ là một nửa vấn đề; IPBurger đảm bảo an toàn cho kết nối mà dữ liệu đi qua.