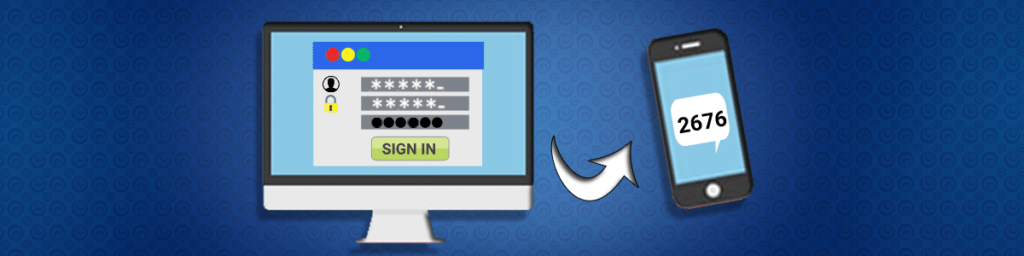
Вы когда-нибудь задумывались, как ещё можно защитить свой аккаунт помимо использования надежного пароля? Именно для этого и предназначена двухфакторная аутентификация (2FA). Проще говоря, 2FA затрудняет злоумышленникам доступ к вашим аккаунтам даже после того, как они узнают ваш пароль. Вкратце, 2FA — это дополнительный уровень безопасности, который проверяет вашу личность при входе в защищенную учетную запись. В некоторых системах, например в онлайн-банкинге, 2FA включена по умолчанию, а в других ее нужно активировать самостоятельно. Еще в некоторых системах можно подключить дополнительные устройства для аутентификации. В этой статье мы рассмотрим распространенные типы 2FA и поможем выбрать оптимальный вариант именно для вас.
 Зачем использовать двухфакторную аутентификацию
 Зачем использовать двухфакторную аутентификацию
Как и любой другой механизм аутентификации, 2FA опирается на факторы, подтверждающие личность пользователя. Обычно таких факторов три: что вы знаете, что у вас есть и кто вы есть. кто вы.
Большинство сервисов двухфакторной аутентификации (2FA) используют для подтверждения вашей личности только то, что вы знаете. При таком подходе существует риск, что кто-то другой также может знать то, что знаете вы. Например, имя вашего домашнего питомца. Второй фактор — то, что у вас есть — обеспечивает определенную степень безопасности, поскольку лишь небольшое количество людей может обладать именно тем, что есть у вас. Например, ваша SIM-карта или ключ. Третий фактор — кто вы есть — обеспечивает повышенный уровень безопасности благодаря своей уникальности. Например, ваши отпечатки пальцев, черты лица и голос являются уникальными для вас.
Сочетание двух или всех факторов обеспечивает максимальную безопасность при аутентификации. Такие комбинации называются двухфакторной аутентификацией, которая является подмножеством многофакторной аутентификации.
Распространенные методы двухфакторной аутентификации
Текстовое сообщение
Это наиболее распространенный метод 2FA, который опирается на то, что у вас есть фактор. В этом случае для получения текстового сообщения пользователь должен иметь SIM-карту. Это самый распространенный метод, поскольку он работает на любом мобильном телефоне, использующем SIM-карту. А поскольку каждый может позволить себе мобильный телефон, и он всегда находится рядом, это делает текстовые сообщения наиболее удобным методом 2FA.
Риски
Если вы потеряете SIM-карту, у вас не будет доступа к сообщению, а значит, доступ к вашей учетной записи будет заблокирован. Кроме того, если кому-то удастся заменить или клонировать вашу SIM-карту, ваша учетная запись окажется под угрозой. Существует также риск атак типа «человек посередине»; в ходе таких атак злоумышленники могут перехватить сообщение и затем использовать его для подтверждения вашей личности.
Приложения-аутентификаторы
Это второй распространенный метод, который также основывается на том, что у вас есть. Вместо текстовых сообщений в этом методе используются приложения-аутентификаторы. При использовании сервиса 2FA, настроенного с помощью приложений, они генерируют случайный код, который используется при входе в учетную запись.
Риски
Этот метод сопряжён с некоторыми рисками. Например, если кто-то получит доступ к вашему телефону или сможет сделать снимок экрана с сгенерированными кодами, он сможет войти в вашу учётную запись. Однако если ваше устройство надлежащим образом защищено, такая ситуация маловероятна. Наиболее распространённый риск заключается в том, что большинство приложений-аутентификаторов требуют сохранить некоторые коды на случай потери устройства. Главное — это то, где вы храните резервную копию этих кодов. Безопасное место хранения исключает любые риски для безопасности.
Аппаратные клавиши
Это новейший метод 2FA, который является наименее распространенным. Как и другие методы, он основан на том, что у вас есть. В этом методе от пользователя требуется наличие аппаратного ключа. Этот ключ выглядит как USB-накопитель, но с чипом внутри. Аппаратный ключ также должен быть совместим со стандартом FIDO U2F.
Риски
При правильной реализации этот метод не несет никаких рисков; он даже позволяет предотвратить фишинговые атаки. Единственный недостаток этого метода заключается в том, что аппаратные ключи поддерживаются лишь несколькими сервисами, такими как Google и Facebook, а также в том, что ключ необходимо приобретать, что может обойтись дорого.
Лучший метод 2FA
С точки зрения безопасности метод аппаратных ключей является наилучшим. Но поскольку его возможности ограничены, он не очень удобен. С другой стороны, текстовые сообщения могут быть перехвачены, и оператор связи также знает их содержание. В результате Приложения-аутентификаторы как оптимальный вариант, поскольку они обеспечивают необходимый уровень безопасности и удобства.
Надежные учетные данные — это только половина дела; IPBurger обеспечивает безопасность канала связи, по которому они передаются.