Ransomware-Angriffe waren in den letzten Jahren sehr verbreitet, insbesondere in den Jahren 2016, 2017 und im vergangenen Jahr. Auch wenn sie in letzter Zeit nicht mehr in den Schlagzeilen stehen, richten Ransomware-Angriffe nach wie vor großen Schaden an, und mittlerweile haben sie sich auf andere Bereiche wie Kryptowährungen ausgeweitet. Aufgrund der jüngsten Upgrades und technologischen Veränderungen, die Cyberkriminelle in ihre Angriffe integrieren, können sie zudem unentdeckt bleiben, bis ein Angriff tatsächlich stattgefunden hat.
Was ist Ransomware?
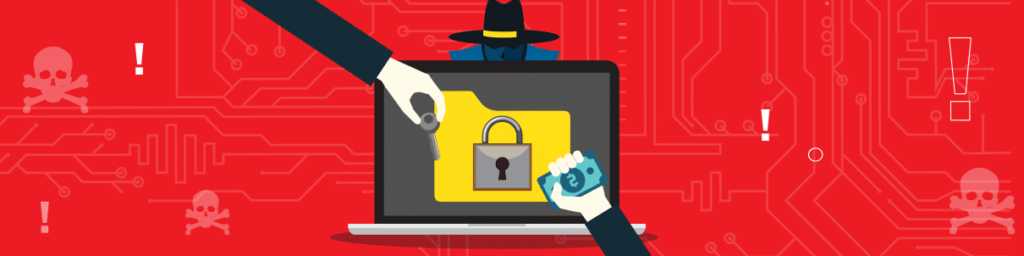
Ransomware ist eine Familie von Schadsoftware, die in der Regel Ihre Dateien verschlüsselt oder löscht und anschließend eine hohe Geldsumme für einen Entschlüsselungscode oder die Wiederherstellung Ihrer Dateien fordert. In den letzten Jahren erhalten Sie, sobald Sie Opfer eines Ransomware-Angriffs geworden sind, eine Nachricht mit dem folgenden Inhalt: „Ihre Dateien wurden verschlüsselt. Um wieder darauf zugreifen zu können, müssen Sie einen bestimmten Betrag in Kryptowährung an eine angegebene Adresse überweisen.“
Die meisten Ransomware-Angriffe verbreiten sich über Netzwerke oder über Trojaner, die als legitime Dateien getarnt sind. Andere verfügen über Wurmfunktionen und können sich ohne Benutzereingriffe durch Netzwerke bewegen und selbst replizieren.
Die bekanntesten Varianten von Ransomware sind verschlüsselnde Ransomware – die häufigste Form –, nicht verschlüsselnde Ransomware – diese schränkt den Zugriff auf Dateien ein, verschlüsselt sie jedoch nicht –, Leakware – diese Art von Ransomware verschlüsselt Ihre Dateien ebenfalls nicht, droht jedoch damit, Ihre sensiblen Daten online zu veröffentlichen – und schließlich mobile Ransomware – diese Art greift mobile Betriebssysteme an.
Wie können Sie sich vor Ransomware schützen?
Hier finden Sie einige Tipps, mit denen Sie besser auf Ransomware-Angriffe vorbereitet sind;
- Erstellen Sie regelmäßig Sicherungskopien; Ransomware-Angriffe zielen auf Daten ab, und eine gute Sicherungskopie schützt Sie von vornherein vor solchen Angriffen. Doch auch Sicherungskopien können von Ransomware befallen werden, wenn sie auf den Geräten gespeichert oder mit dem Internet verbunden sind. Um dies zu vermeiden, sichern Sie Ihre Daten auf einer Festplatte und trennen Sie diese von Ihrem Gerät, sobald der Sicherungsvorgang abgeschlossen ist.
- Seien Sie im Internet wachsam: Ransomware-Angriffebeginnen mit einem einfachen Download, und innerhalb weniger Sekunden kann ein ganzes Unternehmen infiziert sein. Achten Sie stets darauf, was Sie online herunterladen, vermeiden Sie verdächtige Links und öffnen Sie niemals E-Mail-Anhänge von Personen, die Sie nicht kennen. Vermeiden Sie es außerdem, auf Werbeanzeigen zu klicken.
- Installieren Sie die neuesten Software-Updates und Sicherheitspatches; Ransomware-Angriffe nutzen Sicherheitslücken aus, die nicht behoben wurden. So entwickelte sich beispielsweise der „Wanna Cry“-Ransomware-Angriff zu einer weltweiten Bedrohung und richtete sich gegen Unternehmen, die ein zuvor von Microsoft veröffentlichtes Update nicht installiert hatten.
Was Sie tun sollten, falls Sie Opfer eines Ransomware-Angriffs geworden sind
Die meisten Opfer geraten in Panik, und da sie ihre Dateien zurückhaben möchten, sind sie schnell bereit, das Lösegeld zu zahlen. Manchmal ist dies eine gute Idee, wenn es die einzige Möglichkeit ist, und manchmal ist es eine schlechte Idee. Wir werden im Detail darauf eingehen, warum es keine gute Idee ist, das Lösegeld zu zahlen. Aber lassen Sie uns zunächst sehen, was Sie tun können;
- Trennen Sie die Verbindung zum Internet und zu allen Netzwerken, mit denen Sie verbunden sind. Dadurch wird verhindert, dass sich die Ransomware weiterverbreitet, falls sie über Wurmfunktionen verfügt.
- Stellen Sie sicher, dass es sich nicht um Scareware handelt; bei manchen Ransomware-Angriffen werden die Dateien des Benutzers nicht verschlüsselt, auch wenn dies behauptet wird. Überprüfen Sie stets, ob Sie auf Ihre Dateien nicht mehr zugreifen können.
- Verwenden Sie ein Entschlüsselungsprogramm; Antiviren-Anbieter stellen Entschlüsselungsprogramme zur Verfügung, mit denen Sie Dateien wiederherstellen können, die durch bestimmte Viren verschlüsselt wurden.
- Stellen Sie die Daten aus dem Backup wieder her; führen Sie eine Neuinstallation durch und stellen Sie Ihre Dateien in den Zustand vor dem Ransomware-Angriff wieder her.
- Melden Sie den Vorfall; es hat sich bewährt, die zuständigen Behörden und auch Personen in Ihrem Umfeld darüber zu informieren, dass derzeit Ransomware im Umlauf ist.
Warum sollten Sie niemals bezahlen?
Möglicherweise werden Sie dazu gedrängt, das Lösegeld zu zahlen, um Ihre Dateien zurückzubekommen, doch hier erfahren Sie, warum Sie dies nicht tun sollten.
- Möglicherweise erhalten Sie Ihre Dateien nicht zurück; manchmal verändert sich die Ransomware im Zuge ihrer Verbreitung und verliert dabei ihren ursprünglichen Zweck. In diesem Fall wissen selbst die Autoren nicht, wie Ihre Dateien entschlüsselt werden können, und werden weiterhin vergeblich mehr Geld von Ihnen fordern.
- Sie werden zu einer leichten Beute. Sobald Sie zahlen, erhöhen Sie die Wahrscheinlichkeit, erneut angegriffen zu werden.
Sobald Ihr Gerät wieder virenfrei ist, lassen Sie IPBurger VPN eingeschaltet, wenn Sie Netzwerke nutzen, über die Sie keine Kontrolle haben.
Verwenden Sie stets ein VPN – IPBurger VPN
Wenn Sie gerne auf kostenloses öffentliches WLAN zugreifen, stellen Sie sicher, dass Ihr VPN aktiviert ist. Über das kostenlose öffentliche WLAN können Malware-Programme eingeschleust werden, darunter möglicherweise auch Ransomware. Ein VPN verschlüsselt Ihren Internetverkehr und leitet ihn über einen sicheren Server an sein Ziel weiter. Die Verschlüsselung gewährleistet, dass Ihr Internetverkehr für neugierige Blicke, wie beispielsweise böswillige Akteure, nicht einsehbar ist.