DNS - система доменных имен - это часть интернет-магистрали, которая позволяет вам беспрепятственно пользоваться интернетом.
 Как работает DNS
DNS можно представить как телефонную книгу, в которой каждому имени соответствует свой номер. Проще говоря, DNS — это переводчик между нами и Интернетом (компьютерами и другими устройствами в сети). Дело в том, что компьютеры понимают только цифры, а мы, люди, лучше понимаем слова.
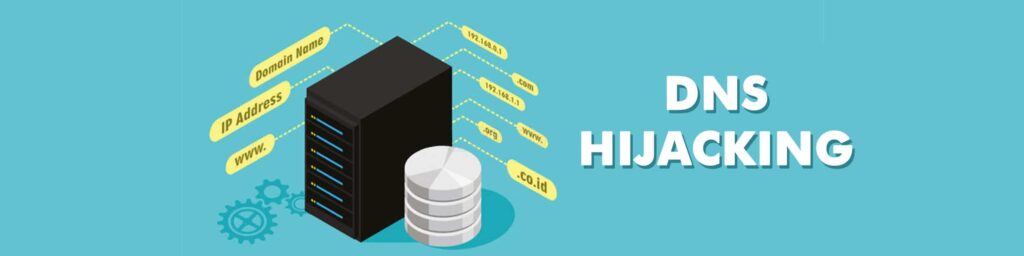
Когда вы хотите получить доступ к определенному сервису в Интернете, первым делом вы набираете адрес домена, например google.com. Но Интернет этого не понимает. Он понимает IP-адрес, например, 216.58.204.14. Это работа DNS по поиску соответствующего IP-адреса доменного имени.
Эти IP-адреса хранятся на DNS-серверах. Это особый тип компьютеров, которые преобразуют, переводят и ищут доменные имена и соответствующие им IP-адреса. Интернет состоит из множества DNS-серверов, и если один DNS-сервер не может преобразовать доменное имя в IP-адрес, он передает запрос другим DNS-серверам до тех пор, пока IP-адрес не будет найден. Иногда у доменного имени может не быть соответствующего IP-адреса, и вы можете получить ответ: «У нас возникли проблемы с поиском этого сайта, либо сайт не существует».
 Перехват DNS
 Перехват DNS
Как уже говорилось, существует несколько DNS-серверов, и DNS-запросы передаются на разные DNS-серверы до тех пор, пока не будут найдены результаты.
DNS-хиджакинг — это вредоносная практика, заключающаяся в перенаправлении ваших DNS-запросов на поддельный DNS-сервер. Когда ваш запрос в конечном итоге обрабатывается, вы получаете неверные результаты. Опасность DNS-хиджакинга заключается в том, что вы можете попасть на поддельный сайт, внешне похожий на тот легитимный сайт, который вы хотели посетить. Например, на поддельный веб-сайт. Ситуация становится ещё опаснее, если речь идёт о фишинге.
В обоих случаях вы можете неосознанно раскрыть свою конфиденциальную и чувствительную информацию, такую как адреса электронной почты, имена пользователей и соответствующие пароли, номер кредитной карты и другие персональные данные (PII), которые могут быть использованы для кражи личных данных и мошенничества.
Иногда это может быть раздражающим, а иногда и опасным. Например, если вы набираете несуществующее доменное имя, ваш провайдер может воспользоваться этим и перенаправить вас на свои сайты с рекламой. Некоторые из этих объявлений могут быть навязчивыми и нарушать вашу конфиденциальность.
Способы перехвата DNS
- Неавторизованный DNS-сервер
Некоторые DNS-серверы в Интернете взломаны, и их цель — дать злоумышленникам возможность захватить ваш DNS. Когда ваши DNS-запросы проходят через незащищенный Интернет, вы не знаете, какой именно DNS-сервер их обслуживает. Если запрос будет перенаправлен на взломанный сервер, ваш DNS подвергнется захвату. Хорошо, что взломать DNS-сервер сложно, но перенаправить ваш DNS-трафик может быть довольно просто. Например, в сети есть много бесплатных DNS-серверов, которые утверждают, что могут обойти цензуру и разблокировать сайты. Поскольку они бесплатны, ваш DNS-трафик будет использоваться для покрытия их расходов.
- Вредоносные программы
Вредоносное ПО представляет угрозу, и когда оно нацелено на ваш DNS, оно может изменить ваши настройки DNS на настройки взломанного DNS-сервера. Это приведет к перенаправлению всего вашего интернет-трафика на этот DNS-сервер, и ваша личная конфиденциальная информация будет похищена без вашего ведома. Как уже упоминалось ранее, в случае подделки адресов и фишинга ущерб может оказаться гораздо более серьезным из-за кражи личных данных.
Другие злоумышленники не принесут особого вреда, но вы будете получать от них прибыль. В этом случае вы получите результаты, загруженные перенаправляющей и нескончаемой рекламой.
- Вмешательство интернет-провайдера
Недобросовестные провайдеры также могут перехватить ваш DNS-запрос. В основном это происходит при вводе несуществующих доменных имен. Провайдер перехватывает ответ "сайт не существует" и заменяет его на сайт с тем же сообщением, но с рекламой. Этот сайт также может использоваться для сбора ваших данных.
 Как защититься от перехвата DNS
 Как защититься от перехвата DNS
- Использование IPBurger VPN
VPN-сервис IPBurger направляет ваш интернет-трафик через безопасный зашифрованный туннель. Это гарантирует, что ваши DNS-запросы не попадут в руки злоумышленников, например киберпреступников, которые могут перенаправить их на мошеннические DNS-серверы. Таким образом, VPN-сервис IPBurger обеспечивает вам безопасность и конфиденциальность при работе в открытом Интернете.
- Используйте надежное антивирусное/антивирусное программное обеспечение
Надежное антивирусное/антивредоносное ПО также защищает вас от несанкционированных изменений в системе. Это означает, что вредоносное ПО не сможет изменить ваши настройки DNS. Кроме того, не забывайте регулярно обновлять свое антивирусное/антивредоносное ПО.
- Избегайте бесплатных DNS-серверов
Бесплатные DNS-серверы могут обещать многое, например, доступ к заблокированным сайтам и другим интернет-сервисам. Некоторые из них могут действительно работать, а другие будут лишь собирать ваши данные и выдавать результаты, переполненные рекламой.
- Регулярно обновляйте пароль маршрутизатора
Правильное управление паролями требует смены пароля по истечении некоторого времени или после того, как он был засекречен. Большинство популярных маршрутизаторов поставляются с паролем по умолчанию, который можно свободно найти в Интернете. Если не сменить пароль по умолчанию, велика вероятность того, что злоумышленники могут изменить настройки DNS маршрутизатора и перехватить ваши DNS-запросы.
- Будьте внимательны при работе в Интернете
Угон DNS может произойти с кем угодно, в том числе с авторитетными сайтами — это происходит, когда авторитетные DNS-серверы подвергаются атаке типа «поизонирования». В таком случае вы можете получить легитимные результаты, переполненные рекламой, или быть перенаправлены на новую страницу, которую никогда раньше не видели.