Ловушки типа «honeypot» обязательно помешают вашему веб-парсингу. Вот как с ними справиться.
«Медовые ловушки» также спасают Интернет от проклятых душ.
Но у них нет фильтра.
Они — это нечто универсальное.
Если только ты не знаешь, как не попасться.
Оставайтесь с нами и узнайте, как это сделать!
Как работают ловушки типа «ханипот»?
Ловушки типа «ханипот» — это способ отслеживать и выявлять лиц, использующих компьютер без разрешения.
В чём их назначение?
Ловушки типа «ханипот» действуют таким образом, что заставляют людей, которым не следует там находиться, взаимодействовать с поддельной системой.
Для установки ловушки используется «медовый горшок» — устройство, которое внешне выглядит как подключенное к сети, но на самом деле к ней не подключено.
Когда неавторизованный пользователь пытается проникнуть в «медовую ловушку», его действия фиксируются, и эти данные можно использовать для установления личности злоумышленника.
Насколько эффективно они работают?
Большинство людей считают, что ловушки типа «ханипот» являются разумными мерами безопасности. Их можно использовать для выявления и отслеживания незаконной деятельности, а также для сбора информации о новых атаках.
«Ханинеты».
«Медовые сети» часто используются в сочетании с «медовыми ловушками» — отдельными компьютерами, настроенными таким образом, чтобы привлекать внимание хакеров.
«Ханинет» — это компьютерная сеть, созданная для привлечения хакеров и других злоумышленников и их «поимки». В 1999 году Джон Р. Виландер впервые использовал этот термин в своей статье.
«Медовые сети» используются для изучения хакерских инструментов и методов. Или для выявления лиц, которые могут пытаться взломать систему.
Кроме того, они могут отслеживать сетевой трафик на предмет признаков нежелательного или необычного поведения.
За этими «медовыми ловушками» обычно ведется пристальное наблюдение. Специальное программное обеспечение позволяет специалистам по «медовым сетям» отслеживать и фиксировать все происходящее.
«Медовые ловушки» могут быть очень полезны. Однако их часто используют в сочетании с «медовыми сетями», создавая таким образом комплексную систему отслеживания и регистрации вредоносной активности.
«Медовые ловушки» для вредоносного ПО.
Что такое «медовый улей» для вредоносного ПО?
«Медовые ловушки» для вредоносного ПО — это медовые ловушки, созданные специально для обнаружения и перехвата вредоносного ПО. Такие медовые ловушки можно использовать для изучения принципов работы вредоносного ПО и отслеживания путей его распространения.
Как можно использовать «медовые ловушки» для защиты сетей от вредоносного ПО?
«Медовые ловушки» могут защищать сети, отвлекая злоумышленников от их реальных целей и предоставляя им безопасное место для атак. Это помогает выяснить, кто осуществляет атаку, с какой целью и каким образом. Кроме того, «медовые ловушки» позволяют тестировать системы безопасности и обучать людей тому, как распознавать и предотвращать атаки.
Зачем вам может понадобиться «медовый улей» для вредоносного ПО?
Использование «медовой ловушки» для вредоносного ПО может помочь в обнаружении и отслеживании вредоносного ПО. Кроме того, это помогает исследователям изучать принципы работы вредоносного ПО. Такой подход позволяет своевременно предупреждать о новых или возникающих угрозах, связанных с вредоносным ПО.
«Медовые ловушки» также могут помочь выявить потенциальные цели для атак вредоносного ПО. Эту информацию можно использовать для усиления безопасности.
Как можно использовать «медовые ловушки» для обнаружения и отслеживания вредоносного ПО?
С помощью «медовых ловушек» для вредоносных программ, которые привлекают образцы вредоносного ПО и отслеживают их поведение, можно выявлять и отслеживать вредоносное ПО. Эту информацию можно использовать для создания сигнатур, обнаружения вредоносного ПО и отслеживания его распространения.
Какие проблемы возникают при использовании «медовых ловушек» для обнаружения вредоносного ПО?
У «медовых ловушек» для вредоносного ПО есть ряд недостатков.
Моделировать реальную систему, в которую злоумышленники стремятся проникнуть, бывает непросто. Это может затруднять обнаружение и сбор полезных данных.
Поддержание «медовых ловушек» для вредоносных программ также требует значительных затрат времени и средств, что может стать проблемой для некоторых организаций.
Наконец, злоумышленник может использовать «медовую ловушку» для атак на другие системы и нанесения значительного ущерба.
Пассивные ловушки типа «ханипот».
Пассивный «медовый улей» — это способ выявления хакеров и отслеживания их действий. Данная система не предназначена для производства товаров или оказания услуг.
Пассивный ханипот можно использовать для:
- Следите за тем, что делают хакеры.
- Соберите информацию о новых способах взлома.
- Узнайте больше о конкретных группах хакеров
- Узнайте, куда заходят хакеры в Интернете.
Пассивный «медовый улей» можно развернуть как на реальном, так и на виртуальном компьютере. Обычно в нём создаётся несколько уязвимостей, которые хакеры могут использовать для проникновения.
Кто-то наблюдает за всем происходящим и фиксирует его, чтобы узнать больше о хакерах и их действиях.
Ловушки типа «медовый горшок» для спама.
«Медовый улей» для спама перехватывает спам-сообщения, приманивая их к себе. Затем эти сообщения анализируются, чтобы помочь исследователям понять, как действуют спамеры.
Существует два основных вида спам-ханипотов: общедоступные и частные.
Такие организации, как университеты или охранные компании, размещают общедоступные «медовые ловушки» для спама.
Компании или частные лица, желающие защитить свои системы электронной почты от спама, создают частные «медовые ловушки» для спама.
«Медовые ловушки» для спама позволяют перехватывать широкий спектр спама, в том числе новые и необычные спам-кампании.
Однако они не идеальны.
Часть спама пройдет мимо «медового улья», а некоторые настоящие сообщения могут быть случайно заблокированы.
«Ханипоты» баз данных.
«Ханипот базы данных» — это разновидность ханипота, которая отвлекает злоумышленников от реальных баз данных и направляет их к поддельной цели.
Таким образом можно выявлять и отслеживать вредоносную деятельность без риска потери или повреждения данных.
Существует множество способов настроить «медовую ловушку» для баз данных. Наиболее распространённый способ — использовать инструмент типа «медовой ловушки» для создания виртуальной машины, которая ведёт себя как настоящий сервер базы данных.
Этот виртуальный сервер можно настроить так, чтобы он выглядел максимально реалистично и привлекал внимание злоумышленников.
Вы также можете воспользоваться таким инструментом, как MySQL Honeypot. Он предназначен для ханипотов, использующих сервер баз данных MySQL.
Этот инструмент позволяет создавать множество поддельных баз данных, которые затем можно использовать для отслеживания и наблюдения за действиями злоумышленников.
Настройка «медовой ловушки» для базы данных может стать эффективным способом выявления и отслеживания вредоносной активности. Независимо от того, какой метод вы используете.
Клиентские ловушки типа «ханипот».
Клиентский ханипот — это разновидность ханипота, устанавливаемая на клиентском устройстве, например на компьютере или смартфоне, а не на сервере.
Цель клиентского «медового улья» — отвлечь злоумышленников от серверов и привлечь их внимание к клиентскому устройству. После этого их легче обнаружить и отслеживать.
Это может помочь защитить серверы от атак и лучше понять, как злоумышленники используют свои инструменты и методы.
Клиентские ханипоты можно настраивать различными способами — в виде автономных устройств, виртуальных машин или программного обеспечения, установленного на устройствах.
Существует множество клиентских решений типа «ханипот», у каждого из которых есть свои преимущества и недостатки. Два наиболее известных решения — это «ханипот» Cowrie и «ханипот» Dionaea.
Как «медовые ловушки» обеспечивают безопасность сайтов?
«Медовые ловушки» могут обеспечивать безопасность веб-сайтов несколькими способами. Их можно использовать для обнаружения и предотвращения атак, а также для сбора информации о злоумышленниках и их методах действий.
«Медовые ловушки» также могут помочь выявить уязвимости в коде и инфраструктуре веб-сайта.
Недостатки ловушек типа «ханипот»
- Дорого обходится как в установке, так и в обслуживании.
- Мониторинг занимает много времени.
- Привлекает как добросовестных пользователей, так и злоумышленников.
- Трудно настроить правильно.
- Генерировать большие объемы данных, которые бывает сложно проанализировать.
Как ловушки типа «ханипот» влияют на веб-парсинг?
Ловушки типа «ханипот» могут нанести ущерб веб-скрейперам. Во-первых, они могут заставить веб-скрейперов тратить время и деньги на попытки проникнуть в эти ловушки.
Это может привести к тому, что веб-скрейперы упустят другую важную информацию. Владелец или администратор сайта также может заблокировать веб-скрейперы, если на сайте установлены «медовые ловушки».
Как избежать ловушек?
Чтобы избежать ловушек типа «ханипот», не нажимайте на ссылки из неизвестных или ненадежных источников. Кроме того, следует проявлять осторожность при загрузке файлов из Интернета.
Кроме того, вы можете попробовать следующее.
Используйте браузер без графического интерфейса.
Веб-браузер без графического интерфейса пользователя называется «браузером без интерфейса».
Веб-парсинг и автоматическое тестирование — два наиболее распространённых способа использования браузеров без графического интерфейса. Они работают быстро и легко поддаются программированию.
Вы можете избежать ловушек, используя браузер без пользовательского интерфейса, что затрудняет сайтам определить, что вы — бот.
Используйте прокси-серверы.
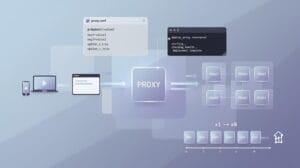
Использование прокси-серверов — это самый простой способ избежать попадания в ловушку «медового улья».
Вы можете изменить свой IP-адрес и пользовательский агент с помощью прокси-сервера. Благодаря этому сайт будет считать, что вы — кто-то другой.
Это поможет вам избежать того, чтобы вас приняли за бота в ловушке типа «ханипот».
Для безопасного сбора данных из Интернета вы можете использовать один из трёх прокси-серверов. Это прокси, расположенные в частных домах, дата-центрах и у интернет-провайдеров.
Жилые прокси-серверы.
Поскольку домашние прокси-серверы работают с устройств реальных людей, им можно доверять. Когда вы используете эти прокси для сбора данных в Интернете, сайт, который вы хотите посетить, видит IP-адрес, связанный с домом реального пользователя. Вероятность того, что сайты обнаружат домашние прокси-серверы и заблокируют их, ниже.
Прокси-серверы IPburger для частных пользователей безопасны и не нарушают никаких правил сбора данных.
Прокси-серверы центров обработки данных.
IP-адреса прокси-серверов из центров обработки данных принадлежат центрам обработки данных по всему миру.
Эти прокси-серверы работают быстро. Однако веб-сайты чаще обнаруживают именно их, чем прокси-серверы, связанные с частными пользователями или интернет-провайдерами.
Получите самые «чистые» и свежие прокси-серверы на IPBurger.
Прокси-серверы интернет-провайдеров.
Прокси-серверы ISP сочетают в себе лучшие качества как прокси-серверов из центров обработки данных, так и прокси-серверов из частных сетей.
Они утверждают, что их прокси-серверы работают так же быстро, как и серверы в дата-центрах, и так же надежны, как и домашние. Прокси-серверы IPBurger ISP обеспечивают скорость 1 Гбит/с, что позволяет легко и быстро собирать данные из Интернета.