Các bẫy honeypot chắc chắn sẽ gây cản trở cho quá trình thu thập dữ liệu web của bạn. Dưới đây là cách xử lý chúng.
Các bẫy mật ong còn giúp bảo vệ internet khỏi những linh hồn bị nguyền rủa.
Nhưng chúng không có bộ lọc.
Chúng là một khái niệm bao quát mọi thứ.
Trừ khi bạn biết cách để không bị phát hiện.
Hãy ở lại và tìm hiểu cách làm nhé!
Các bẫy honeypot hoạt động như thế nào?
Bẫy honeypot là một phương pháp để theo dõi và xác định những người sử dụng máy tính mà không được phép.
Mục đích của chúng là gì?
Các bẫy honeypot hoạt động bằng cách dụ những người không nên truy cập vào đó tương tác với một hệ thống giả mạo.
Một “honeypot” – trông giống như đang kết nối với mạng nhưng thực tế thì không – được sử dụng để thiết lập bẫy.
Khi một người dùng không được phép cố gắng xâm nhập vào bẫy mật, các hành động của họ sẽ được ghi lại và có thể được sử dụng để xác định danh tính thủ phạm.
Chúng hoạt động hiệu quả đến mức nào?
Hầu hết mọi người đều cho rằng các bẫy honeypot là những biện pháp bảo mật hợp lý. Chúng có thể được sử dụng để phát hiện và theo dõi các hoạt động bất hợp pháp, cũng như tìm hiểu về các hình thức tấn công mới.
Mạng bẫy mật ong.
Mạng bẫy (honeynets) thường được sử dụng cùng với các bẫy mật (honeypots) – đó là những máy tính đơn lẻ được thiết lập sao cho trở nên hấp dẫn đối với tin tặc.
Mạng bẫy (honeynet) là một mạng máy tính được thiết lập nhằm thu hút tin tặc và những người dùng có hành vi xấu khác, đồng thời “bẫy” họ. Năm 1999, John R. Wilander đã lần đầu tiên sử dụng thuật ngữ này trong một bài báo.
Mạng bẫy (honeynets) được sử dụng để tìm hiểu về các công cụ và kỹ thuật tấn công mạng. Hoặc để phát hiện những người có thể đang cố gắng xâm nhập.
Họ cũng có thể theo dõi lưu lượng mạng để phát hiện các dấu hiệu của hành vi bất thường hoặc đáng ngờ.
Các bẫy mật này thường được giám sát chặt chẽ. Phần mềm chuyên dụng cho phép đội ngũ quản lý mạng bẫy mật theo dõi và ghi lại mọi hoạt động.
Các bẫy mật (honeypots) có thể rất hữu ích. Tuy nhiên, chúng thường được kết hợp với mạng bẫy mật (honeynets) để tạo thành một hệ thống hoàn chỉnh nhằm theo dõi và ghi lại các hoạt động độc hại.
Bẫy honeypot để phát hiện phần mềm độc hại.
Honeypot dành cho phần mềm độc hại là gì?
Các bẫy mật mã độc là những bẫy được thiết kế để phát hiện và bắt giữ phần mềm độc hại. Những bẫy này có thể được sử dụng để nghiên cứu cách thức hoạt động của phần mềm độc hại và theo dõi cách thức lây lan của nó.
Làm thế nào để sử dụng honeypot để bảo vệ mạng khỏi phần mềm độc hại?
Các bẫy mật ong có thể bảo vệ mạng bằng cách thu hút kẻ tấn công rời xa các mục tiêu thực sự và cung cấp cho chúng một nơi an toàn để tấn công. Điều này có thể giúp xác định ai đang tấn công, lý do tại sao và cách thức chúng thực hiện. Các bẫy mật ong cũng có thể dùng để kiểm tra hệ thống bảo mật và hướng dẫn mọi người cách phát hiện và ngăn chặn các cuộc tấn công.
Tại sao bạn lại muốn sử dụng một hệ thống bẫy phần mềm độc hại?
Việc sử dụng bẫy mật mã độc có thể giúp phát hiện và theo dõi phần mềm độc hại. Nó cũng giúp các nhà nghiên cứu tìm hiểu cách thức hoạt động của phần mềm độc hại. Nó có thể đưa ra cảnh báo sớm về các mối đe dọa từ phần mềm độc hại mới hoặc đang nổi lên.
Các bẫy mật cũng có thể giúp xác định các mục tiêu tiềm năng của các cuộc tấn công bằng phần mềm độc hại. Chúng ta có thể sử dụng thông tin này để tăng cường an ninh.
Làm thế nào để chúng ta có thể sử dụng các bẫy mật ong để phát hiện và theo dõi phần mềm độc hại?
Bằng cách thu hút các mẫu phần mềm độc hại và theo dõi cách chúng hoạt động, các bẫy mật ong dành cho phần mềm độc hại có thể phát hiện và theo dõi phần mềm độc hại. Chúng ta có thể sử dụng thông tin này để tạo các chữ ký, phát hiện phần mềm độc hại và theo dõi sự lây lan của nó.
Việc sử dụng honeypot để phát hiện phần mềm độc hại gặp phải những vấn đề gì?
Các bẫy mật dành cho phần mềm độc hại có một số vấn đề.
Việc mô phỏng một hệ thống thực tế mà những kẻ tấn công muốn xâm nhập có thể gặp nhiều khó khăn. Điều này có thể khiến việc phát hiện và thu thập dữ liệu hữu ích trở nên khó khăn.
Việc duy trì các hệ thống bẫy phần mềm độc hại cũng tốn rất nhiều thời gian và chi phí, điều này có thể trở thành vấn đề đối với một số tổ chức.
Cuối cùng, kẻ tấn công có thể sử dụng một bẫy mật ong để tấn công các hệ thống khác và gây ra nhiều thiệt hại.
Bẫy honeypot thụ động.
Một honeypot thụ động là một phương pháp để phát hiện tin tặc và theo dõi các hành động của chúng. Hệ thống này không được thiết kế để sản xuất sản phẩm hay cung cấp dịch vụ.
Bạn có thể sử dụng honeypot thụ động để:
- Hãy theo dõi những gì các hacker làm.
- Thu thập thông tin về các phương pháp tấn công mạng mới.
- Tìm hiểu thêm về các nhóm tin tặc cụ thể
- Tìm hiểu xem các hacker đang hoạt động ở đâu trên Internet.
Một honeypot thụ động có thể được thiết lập dưới dạng máy thật hoặc máy ảo. Nó thường được thiết lập với một số lỗ hổng bảo mật mà tin tặc có thể lợi dụng để xâm nhập.
Có người đang theo dõi và ghi lại mọi hoạt động để tìm hiểu thêm về các tin tặc và những gì họ đang làm.
Bẫy honeypot chống thư rác.
Một bẫy spam thu thập các tin nhắn rác bằng cách dụ chúng vào. Sau đó, các tin nhắn này được phân tích để giúp các nhà nghiên cứu tìm hiểu cách thức hoạt động của những kẻ gửi thư rác.
Có hai loại bẫy spam chính: công khai và riêng tư.
Các tổ chức như trường đại học hoặc công ty an ninh mạng vận hành các hệ thống bẫy spam công khai.
Các doanh nghiệp hoặc cá nhân muốn bảo vệ hệ thống email của mình khỏi thư rác thường thiết lập các bẫy thư rác riêng tư.
Các bẫy spam có thể phát hiện và chặn được nhiều loại spam khác nhau, kể cả các chiến dịch spam mới và khác biệt.
Tuy nhiên, họ không phải là hoàn hảo.
Một số thư rác sẽ lọt qua bẫy mật ong, và một số thư thật có thể bị chặn nhầm.
Các bẫy mật trong cơ sở dữ liệu.
Honeypot cơ sở dữ liệu là một loại honeypot dùng để đánh lạc hướng những kẻ tấn công khỏi các cơ sở dữ liệu thực sự và hướng chúng đến một mục tiêu giả mạo.
Nhờ đó, các hoạt động độc hại có thể được phát hiện và theo dõi mà không lo nguy cơ mất mát hay hư hỏng dữ liệu.
Có nhiều cách để thiết lập một honeypot cơ sở dữ liệu. Cách phổ biến nhất là sử dụng một công cụ như honeypot để tạo ra một máy ảo hoạt động giống như một máy chủ cơ sở dữ liệu thực sự.
Máy chủ ảo này có thể được thiết lập để trông giống thật nhất có thể nhằm thu hút sự chú ý của những kẻ tấn công.
Bạn cũng có thể sử dụng một công cụ như MySQL Honeypot. Công cụ này được thiết kế dành cho các hệ thống honeypot sử dụng máy chủ cơ sở dữ liệu MySQL.
Công cụ này có thể tạo ra rất nhiều cơ sở dữ liệu giả mạo, sau đó có thể được sử dụng để theo dõi và giám sát các hoạt động của kẻ tấn công.
Việc thiết lập một “bẫy mật” cơ sở dữ liệu có thể là một cách hiệu quả để phát hiện và theo dõi các hoạt động độc hại. Dù bạn sử dụng phương pháp nào đi chăng nữa.
Bẫy honeypot dành cho khách hàng.
Honeypot máy khách là một loại honeypot được cài đặt trên thiết bị máy khách, chẳng hạn như máy tính hoặc điện thoại thông minh, thay vì trên máy chủ.
Mục tiêu của một “honeypot” trên thiết bị khách là dụ những kẻ tấn công rời khỏi các máy chủ và chuyển hướng sang thiết bị khách. Khi đó, việc phát hiện và theo dõi chúng sẽ trở nên dễ dàng hơn.
Điều này có thể giúp bảo vệ các máy chủ khỏi các cuộc tấn công và tìm hiểu thêm về cách thức những kẻ tấn công sử dụng các công cụ và phương pháp của chúng.
Các bẫy mật (honeypot) dành cho khách hàng có thể được thiết lập theo nhiều cách khác nhau — dưới dạng thiết bị độc lập, máy ảo hoặc phần mềm cài đặt trên thiết bị.
Có rất nhiều giải pháp bẫy mật dành cho máy khách, mỗi giải pháp đều có những ưu và nhược điểm riêng. Bẫy mật Cowrie và bẫy mật Dionaea là hai giải pháp nổi tiếng.
Các bẫy mật (honeypots) bảo vệ các trang web như thế nào?
Các bẫy mật ong có thể bảo vệ các trang web an toàn theo nhiều cách khác nhau. Chúng có thể được sử dụng để phát hiện và ngăn chặn các cuộc tấn công, đồng thời tìm hiểu thêm về những kẻ tấn công và cách thức hoạt động của chúng.
Các bẫy mật cũng có thể giúp phát hiện các lỗ hổng trong mã nguồn và cơ sở hạ tầng của một trang web.
Những nhược điểm của bẫy honeypot
- Chi phí đầu tư và duy trì rất cao.
- Việc theo dõi tốn nhiều thời gian.
- Thu hút cả người dùng tốt lẫn những kẻ tấn công xấu.
- Rất khó để cấu hình đúng cách.
- Tạo ra một lượng lớn dữ liệu, khiến việc phân loại trở nên khó khăn.
Các bẫy honeypot ảnh hưởng như thế nào đến việc thu thập dữ liệu trên web?
Các bẫy honeypot có thể gây bất lợi cho các công cụ thu thập dữ liệu web. Thứ nhất, chúng có thể khiến các công cụ thu thập dữ liệu web lãng phí thời gian và tiền bạc khi cố gắng truy cập vào các bẫy honeypot.
Điều này có thể khiến các công cụ thu thập dữ liệu trên web bỏ sót những thông tin quan trọng khác. Chủ sở hữu hoặc quản trị viên trang web cũng có thể ngăn chặn các công cụ thu thập dữ liệu trên web nếu đã thiết lập các bẫy mật ong.
Làm thế nào để tránh các bẫy mật?
Bạn có thể tránh các bẫy honeypot bằng cách không nhấp vào các liên kết từ các nguồn mà bạn không biết hoặc không tin tưởng. Ngoài ra, bạn cần cẩn thận khi tải xuống các tệp từ internet.
Ngoài ra, bạn có thể thử làm như sau.
Sử dụng trình duyệt không giao diện.
Một trình duyệt web không có giao diện người dùng đồ họa được gọi là “trình duyệt không giao diện”.
Trích xuất dữ liệu web và kiểm thử tự động là hai ứng dụng phổ biến của trình duyệt không giao diện. Chúng hoạt động nhanh chóng và có thể được lập trình để thực hiện các tác vụ cụ thể.
Bạn có thể tránh các bẫy honeypot bằng cách sử dụng trình duyệt không giao diện, giúp các trang web khó phát hiện ra rằng bạn là một bot hơn.
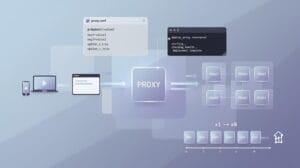
Sử dụng máy chủ proxy.
Sử dụng máy chủ proxy là cách đơn giản nhất để tránh bị bắt vào bẫy honeypot.
Bạn có thể thay đổi địa chỉ IP và trình duyệt ảo bằng cách sử dụng máy chủ proxy. Điều này sẽ khiến trang web nghĩ rằng bạn là một người khác.
Điều này sẽ giúp bạn tránh bị phát hiện là bot khi rơi vào bẫy honeypot.
Bạn có thể sử dụng một trong ba máy chủ proxy sau đây để thu thập dữ liệu trên web một cách an toàn. Đó là các máy chủ proxy đặt tại nhà riêng, trung tâm dữ liệu và các nhà cung cấp dịch vụ Internet.
Proxy dân cư.
Vì các proxy dân dụng xuất phát từ thiết bị của người dùng thực, bạn có thể tin tưởng vào chúng. Khi sử dụng các proxy này để thu thập dữ liệu trên web, trang web bạn muốn truy cập sẽ nhận diện được địa chỉ IP từ nhà riêng của người dùng thực. Các trang web ít có khả năng phát hiện và chặn các máy chủ proxy dân dụng hơn.
Các proxy dành cho người dùng cá nhân của IPburger rất an toàn và không vi phạm bất kỳ quy tắc thu thập dữ liệu nào.
Proxy trung tâm dữ liệu.
Các địa chỉ IP của các máy chủ proxy trung tâm dữ liệu đến từ các trung tâm dữ liệu trên toàn thế giới.
Các máy chủ proxy này hoạt động rất nhanh. Tuy nhiên, các trang web thường dễ phát hiện ra chúng hơn là phát hiện ra các máy chủ proxy cá nhân hoặc của nhà cung cấp dịch vụ Internet (ISP).
Hãy lấy các proxy mới và sạch nhất từ IPBurger.
Proxy của nhà cung cấp dịch vụ Internet (ISP).
Các proxy ISP kết hợp những ưu điểm nổi bật nhất của cả proxy trung tâm dữ liệu và proxy dân dụng.
Họ cho biết các máy chủ proxy của họ có tốc độ nhanh không kém gì các máy chủ trong trung tâm dữ liệu và độ tin cậy cũng không thua kém gì các máy chủ tại gia đình. Các máy chủ proxy của nhà cung cấp dịch vụ Internet (ISP) IPBurger có tốc độ lên tới 1 Gbps, giúp việc thu thập dữ liệu từ web trở nên dễ dàng và nhanh chóng.