Les pièges de type « honeypot » ne manqueront pas de perturber vos opérations de web scraping. Voici comment y faire face.
Les « honeypots » protègent également Internet contre les âmes maudites.
Mais ils n'ont pas de filtre.
C'est un terme fourre-tout.
À moins que tu ne saches comment éviter de te faire prendre.
Restez avec nous pour découvrir comment faire !
Comment fonctionnent les pièges de type « honeypot » ?
Les pièges de type « honeypot » permettent de repérer et d'identifier les personnes qui utilisent un ordinateur sans autorisation.
À quoi servent-ils ?
Les pièges de type « honeypot » consistent à amener des personnes qui n'ont rien à faire là à interagir avec un système factice.
Un « honeypot », qui donne l'impression d'être connecté au réseau alors qu'il ne l'est pas, est utilisé pour tendre le piège.
Lorsqu'un utilisateur non autorisé tente d'accéder au « honeypot », ses actions sont enregistrées et peuvent servir à identifier son auteur.
Sont-ils vraiment efficaces ?
La plupart des gens considèrent que les pièges de type « honeypot » constituent des mesures de sécurité raisonnables. Ils peuvent servir à détecter et à suivre les activités illégales, ainsi qu'à mieux comprendre les nouvelles formes d'attaques.
Réseaux d'appât.
Les « honeynets » sont souvent utilisés en association avec des « honeypots », qui sont des ordinateurs isolés configurés de manière à attirer les pirates informatiques.
Un « honeynet » est un réseau informatique mis en place pour attirer les pirates informatiques et autres utilisateurs malveillants et les « piéger ». En 1999, John R. Wilander a utilisé ce terme pour la première fois dans un article.
Les « honeynets » servent à mieux connaître les outils et les techniques de piratage. Ou à repérer les personnes qui pourraient tenter de s'introduire dans un système.
Ils peuvent également surveiller le trafic réseau afin de détecter tout comportement anormal ou suspect.
Ces « honeypots » font généralement l'objet d'une surveillance étroite. Des logiciels spécialisés permettent aux responsables du réseau « honeynet » de suivre et d'enregistrer toutes les activités.
Les « honeypots » peuvent s'avérer très utiles. Mais ils sont souvent associés à des « honeynets » afin de constituer un système complet de suivi et d'enregistrement des activités malveillantes.
Pièges de type « honeypot » pour les logiciels malveillants.
Qu'est-ce qu'un « honeypot » pour les logiciels malveillants ?
Les « honeypots » dédiés aux logiciels malveillants sont des honeypots conçus pour détecter et capturer ces logiciels. Ces honeypots peuvent servir à étudier le fonctionnement des logiciels malveillants et à suivre leur propagation.
Comment les « honeypots » peuvent-ils être utilisés pour protéger les réseaux contre les logiciels malveillants ?
Les « honeypots » permettent de protéger les réseaux en détournant les attaquants de leurs véritables cibles et en leur offrant un environnement sécurisé où ils peuvent mener leurs attaques. Cela permet de déterminer qui attaque, pourquoi et comment. Les « honeypots » permettent également de tester les systèmes de sécurité et d'apprendre aux utilisateurs à repérer et à contrer les attaques.
Pourquoi voudriez-vous utiliser un « honeypot » pour logiciels malveillants ?
L'utilisation d'un « honeypot » permet de détecter et de suivre les logiciels malveillants. Elle aide également les chercheurs à étudier leur fonctionnement. Elle peut permettre d'alerter rapidement sur l'apparition de nouvelles menaces liées aux logiciels malveillants.
Les « honeypots » peuvent également aider à identifier des cibles potentielles d'attaques de logiciels malveillants. Nous pouvons utiliser ces informations pour renforcer la sécurité.
Comment utiliser les « honeypots » pour détecter et suivre les logiciels malveillants ?
En attirant des échantillons de logiciels malveillants et en observant leur comportement, les « honeypots » permettent de détecter et de suivre ces logiciels. Ces informations peuvent être utilisées pour créer des signatures, détecter les logiciels malveillants et suivre leur propagation.
Quels sont les inconvénients liés à l'utilisation de « honeypots » pour détecter les logiciels malveillants ?
Les « honeypots » destinés à détecter les logiciels malveillants posent quelques problèmes.
Il peut être difficile de simuler un système réel que des pirates cherchent à infiltrer. Cela peut compliquer la détection et la collecte de données utiles.
La gestion des « honeypots » destinés aux logiciels malveillants nécessite également beaucoup de temps et d'argent, ce qui peut poser problème à certaines organisations.
Enfin, un pirate pourrait utiliser un « honeypot » pour attaquer d'autres systèmes et causer d'importants dégâts.
Pièges passifs de type « honeypot ».
Un « honeypot » passif est un moyen de repérer les pirates informatiques et de suivre leurs activités. Ce système n'est pas destiné à être utilisé pour créer des produits ou fournir des services.
Vous pouvez utiliser un honeypot passif pour :
- Observez ce que font les pirates informatiques.
- Recueillir des informations sur les nouvelles techniques de piratage.
- En savoir plus sur certains groupes de hackers
- Découvrez où se rendent les pirates informatiques sur Internet.
Un « honeypot » passif peut être mis en place sous la forme d'une machine physique ou virtuelle. Il est généralement configuré avec plusieurs failles de sécurité que les pirates peuvent exploiter pour y pénétrer.
Quelqu'un surveille et enregistre toutes les activités afin d'en savoir plus sur les pirates informatiques et leurs agissements.
Pièges « honeypot » anti-spam.
Un « honeypot » anti-spam intercepte les messages indésirables en les attirant vers lui. Ces messages sont ensuite analysés afin d'aider les chercheurs à comprendre le mode de fonctionnement des spammeurs.
Il existe deux grands types de « honeypots » anti-spam : les honeypots publics et les honeypots privés.
Des organismes tels que les universités ou les entreprises de sécurité hébergent des « honeypots » publics destinés à capter les spams.
Les entreprises ou les particuliers qui souhaitent protéger leurs systèmes de messagerie contre le spam mettent en place des « honeypots » privés destinés à piéger le spam.
Les « honeypots » anti-spam permettent d'intercepter un large éventail de spams, y compris les campagnes de spam récentes et inédites.
Ils ne sont toutefois pas parfaits.
Certains spams parviendront à passer à travers le « honeypot », et certains messages légitimes risquent d'être bloqués par erreur.
Les « honeypots » de bases de données.
Un « honeypot de base de données » est un type de honeypot qui détourne les attaquants des véritables bases de données pour les diriger vers une fausse cible.
Cela permet de détecter et de suivre les activités malveillantes sans risque de perte ou d'altération des données.
Il existe de nombreuses façons de mettre en place un « honeypot » de base de données. La méthode la plus courante consiste à utiliser un outil de type « honeypot » pour créer une machine virtuelle qui se comporte comme un véritable serveur de base de données.
Ce serveur virtuel peut être configuré de manière à paraître aussi réel que possible afin d'attirer les pirates.
Vous pouvez également utiliser un outil tel que MySQL Honeypot. Il est conçu pour les honeypots qui utilisent le serveur de base de données MySQL.
Cet outil permet de créer un grand nombre de fausses bases de données qui peuvent ensuite être utilisées pour suivre et surveiller les agissements des pirates.
La mise en place d'un « honeypot » de base de données peut constituer un bon moyen de détecter et de suivre les activités malveillantes. Quelle que soit la méthode utilisée.
Pièges de type « honeypot » côté client.
Un « honeypot client » est un type de honeypot installé sur un appareil client, tel qu'un ordinateur ou un smartphone, plutôt que sur un serveur.
L'objectif d'un « honeypot » côté client est d'attirer les attaquants loin des serveurs et vers le terminal client. Il est alors plus facile de les repérer et de les surveiller.
Cela peut contribuer à protéger les serveurs contre les attaques et à mieux comprendre comment les pirates utilisent leurs outils et leurs méthodes.
Les « honeypots » côté client peuvent être mis en place de différentes manières : sous forme d'appareils autonomes, de machines virtuelles ou de logiciels installés sur des appareils.
Il existe de nombreuses solutions de « honeypot » côté client, chacune présentant ses avantages et ses inconvénients. Les « honeypots » Cowrie et Dionaea sont deux solutions bien connues.
Comment les « honeypots » assurent-ils la sécurité des sites ?
Les « honeypots » peuvent assurer la sécurité des sites web de plusieurs façons. Ils permettent notamment de détecter et de bloquer les attaques, mais aussi d'en savoir plus sur les pirates et leurs méthodes.
Les « honeypots » peuvent également aider à détecter des failles dans le code et l'infrastructure d'un site web.
Les inconvénients des pièges de type « honeypot »
- Coûteux à mettre en place et à entretenir.
- Cela demande beaucoup de temps à surveiller.
- Attirer à la fois les utilisateurs bien intentionnés et les pirates malveillants.
- Difficile à configurer correctement.
- Génèrent une grande quantité de données qui peuvent être difficiles à analyser.
En quoi les pièges de type « honeypot » affectent-ils le web scraping ?
Les pièges de type « honeypot » peuvent nuire aux robots de scraping. Tout d'abord, ils peuvent amener ces derniers à perdre du temps et de l'argent en essayant d'accéder à ces pièges.
Cela peut empêcher les robots de collecte de données de repérer d'autres informations importantes. Le propriétaire ou l'administrateur du site peut également bloquer ces robots s'il met en place des « honeypots ».
Comment éviter les « honeypots » ?
Vous pouvez éviter les pièges de type « honeypot » en ne cliquant pas sur les liens provenant de sources que vous ne connaissez pas ou auxquelles vous ne faites pas confiance. De même, vous devez faire preuve de prudence lorsque vous téléchargez des fichiers sur Internet.
Par ailleurs, vous pouvez essayer ce qui suit.
Utilisez un navigateur sans interface graphique.
Un navigateur Web dépourvu d'interface utilisateur graphique est appelé « navigateur sans interface ».
Le « web scraping » et les tests automatisés sont deux utilisations courantes des navigateurs « headless ». Ils fonctionnent rapidement et peuvent recevoir des instructions précises.
Vous pouvez éviter les « honeypots » en utilisant un navigateur sans interface graphique, ce qui rendra plus difficile pour les sites web de déterminer que vous êtes un robot.
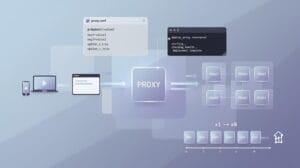
Utilisez des serveurs proxy.
L'utilisation de serveurs proxy est le moyen le plus simple d'éviter de se faire piéger dans un honeypot.
Vous pouvez modifier votre adresse IP et votre agent utilisateur en utilisant un proxy. Le site web pensera ainsi que vous êtes quelqu'un d'autre.
Cela vous aidera à éviter d'être pris pour un bot dans un piège de type « honeypot ».
Vous pouvez utiliser l'un des trois serveurs proxy proposés pour effectuer du scraping en toute sécurité. Il s'agit de proxys provenant de particuliers, de centres de données et de fournisseurs d'accès à Internet.
Procurations résidentielles.
Comme les proxys résidentiels proviennent des appareils de vraies personnes, vous pouvez leur faire confiance. Lorsque vous utilisez ces proxys pour effectuer du scraping sur le Web, le site que vous souhaitez consulter voit l'adresse IP du domicile d'un véritable utilisateur. Les sites ont moins de chances de détecter les serveurs proxy résidentiels et de les bloquer.
Les proxys résidentiels d'IPburger sont sûrs et ne contreviennent à aucune règle en matière de scraping.
Proxys de centres de données.
Les adresses IP des proxys de centres de données proviennent de centres de données situés partout dans le monde.
Ces serveurs proxy sont rapides. Mais les sites web ont plus de chances de les détecter que de repérer des proxys résidentiels ou ceux fournis par les FAI.
Procurez-vous les proxys les plus « propres » et les plus récents sur IPBurger.
Proxys des FAI.
Les proxys ISP allient les avantages des proxys de centre de données et des proxys résidentiels.
Ils affirment que leurs serveurs proxy sont aussi rapides que ceux des centres de données et aussi fiables que ceux des particuliers. Les proxys IPBurger ISP offrent un débit de 1 Gbit/s, ce qui permet d'explorer le Web facilement et rapidement.