Honeypot-Fallen werden Ihr Web-Scraping mit Sicherheit beeinträchtigen. Hier erfahren Sie, wie Sie damit umgehen können.
Honeypots bewahren das Internet zudem vor verfluchten Seelen.
Aber sie haben keinen Filter.
Sie sind ein Sammelbegriff.
Es sei denn, Sie wissen, wie Sie vermeiden können, erwischt zu werden.
Bleiben Sie dran und erfahren Sie, wie es geht!
Wie funktionieren Honeypot-Fallen?
Honeypot-Fallen sind eine Methode, um festzustellen, wer einen Computer ohne Erlaubnis nutzt.
Was ist ihr Zweck?
Honeypot-Fallen funktionieren so, dass sie Personen, die dort nichts zu suchen haben, dazu verleiten, mit einem gefälschten System zu interagieren.
Zur Aufstellung der Falle wird ein Honeypot verwendet, der den Anschein erweckt, als sei er mit dem Netzwerk verbunden, dies jedoch nicht ist.
Wenn ein unbefugter Benutzer versucht, in den Honeypot einzudringen, werden seine Aktionen aufgezeichnet und können dazu dienen, festzustellen, wer dafür verantwortlich ist.
Wie gut funktionieren sie?
Die meisten Menschen halten Honeypot-Fallen für sinnvolle Sicherheitsmaßnahmen. Sie können dazu dienen, illegale Aktivitäten aufzudecken und zu verfolgen sowie Erkenntnisse über neue Angriffe zu gewinnen.
Honeynets.
Honeynets werden häufig in Verbindung mit Honeypots eingesetzt, bei denen es sich um einzelne Computer handelt, die so eingerichtet wurden, dass sie für Hacker attraktiv sind.
Ein „Honeynet“ ist ein Computernetzwerk, das eingerichtet wurde, um Hacker und andere böswillige Nutzer anzulocken und sie „in die Falle zu locken“. Im Jahr 1999 verwendete John R. Wilander diesen Begriff erstmals in einer wissenschaftlichen Abhandlung.
Honeynets werden eingesetzt, um mehr über Hacking-Tools und -Techniken zu erfahren. Oder um Personen aufzuspüren, die möglicherweise versuchen, sich unbefugt Zugang zu verschaffen.
Zudem können sie den Netzwerkverkehr auf Anzeichen für fehlerhaftes oder ungewöhnliches Verhalten überwachen.
Diese Honeypots werden in der Regel genau überwacht. Mithilfe spezieller Software können die Betreiber des Honeynets alles verfolgen und aufzeichnen.
Honeypots können sehr nützlich sein. Oft werden sie jedoch in Verbindung mit Honeynets eingesetzt, um ein umfassendes System zur Verfolgung und Protokollierung böswilliger Aktivitäten zu schaffen.
Honeypot-Fallen für Malware.
Was ist ein Honeypot für Malware?
Malware-Honeypots sind Honeypots, die dazu dienen, Malware aufzuspüren und abzufangen. Diese Honeypots können genutzt werden, um die Funktionsweise von Malware zu untersuchen und deren Verbreitung nachzuverfolgen.
Wie können Honeypots eingesetzt werden, um Netzwerke vor Malware zu schützen?
Honeypots können Netzwerke schützen, indem sie Angreifer von ihren eigentlichen Zielen ablenken und ihnen einen sicheren Ort für ihre Angriffe bieten. Auf diese Weise lässt sich besser feststellen, wer angreift, warum und auf welche Weise. Honeypots können zudem Sicherheitssysteme testen und den Anwendern vermitteln, wie sie Angriffe erkennen und abwehren können.
Warum sollten Sie einen Malware-Honeypot einsetzen wollen?
Der Einsatz eines Malware-Honeypots kann dabei helfen, Malware aufzuspüren und zu verfolgen. Zudem unterstützt er Forscher dabei, die Funktionsweise von Malware zu untersuchen. Er kann frühzeitig vor neuen oder aufkommenden Malware-Bedrohungen warnen.
Honeypots können zudem dabei helfen, mögliche Ziele für Malware-Angriffe zu identifizieren. Diese Informationen können wir nutzen, um die Sicherheit zu verbessern.
Wie können wir Honeypots einsetzen, um Malware aufzuspüren und zu verfolgen?
Indem sie Malware-Beispiele anlocken und deren Verhalten beobachten, können Malware-Honeypots Malware aufspüren und verfolgen. Diese Informationen können wir nutzen, um Signaturen zu erstellen, Malware zu erkennen und deren Verbreitung nachzuverfolgen.
Welche Probleme ergeben sich bei der Verwendung von Honeypots zur Erkennung von Malware?
Honeypots für Malware weisen einige Probleme auf.
Es kann schwierig sein, ein reales System zu simulieren, in das Angreifer eindringen wollen. Dies kann es erschweren, nützliche Daten zu erfassen und zu sammeln.
Auch die Pflege von Malware-Honeypots ist zeit- und kostenintensiv, was für manche Organisationen ein Problem darstellen kann.
Schließlich könnte ein Angreifer einen Honeypot nutzen, um andere Systeme anzugreifen und erheblichen Schaden anzurichten.
Passive Honeypot-Fallen.
Ein passiver Honeypot ist eine Methode, um Hacker aufzuspüren und deren Aktivitäten zu verfolgen. Das System ist nicht dazu gedacht, Produkte herzustellen oder Dienstleistungen anzubieten.
Sie können einen passiven Honeypot nutzen, um:
- Beobachten Sie, was Hacker tun.
- Sammeln Sie Informationen über neue Hacking-Methoden.
- Erfahren Sie mehr über bestimmte Hackergruppen
- Erfahren Sie, wohin sich Hacker im Internet bewegen.
Ein passiver Honeypot kann als reale oder als virtuelle Maschine eingerichtet werden. Er wird in der Regel mit mehreren Sicherheitslücken ausgestattet, die Hacker ausnutzen können, um sich Zugang zu verschaffen.
Jemand beobachtet und protokolliert alle Aktivitäten, um mehr über die Hacker und deren Vorgehensweise zu erfahren.
Spam-Honeypot-Fallen.
Ein Spam-Honeypot fängt Spam-Nachrichten ein, indem er sie anlockt. Anschließend werden diese Nachrichten analysiert, um Forschern dabei zu helfen, die Vorgehensweise von Spammern zu entschlüsseln.
Es gibt zwei Hauptarten von Spam-Honeypots: öffentliche und private.
Organisationen wie Universitäten oder Sicherheitsunternehmen betreiben öffentliche Spam-Honeypots.
Unternehmen oder Personen, die ihre E-Mail-Systeme vor Spam schützen möchten, richten private Spam-Honeypots ein.
Spam-Honeypots können eine Vielzahl von Spam-Nachrichten abfangen, sogar neue und bisher unbekannte Spam-Kampagnen.
Sie sind jedoch nicht perfekt.
Ein Teil des Spams wird den Honeypot umgehen, und einige echte Nachrichten könnten versehentlich abgefangen werden.
Datenbank-Honeypots.
Ein Datenbank-Honeypot ist eine Art von Honeypot, der Angreifer von den echten Datenbanken weg und hin zu einem gefälschten Ziel lockt.
Auf diese Weise können böswillige Aktivitäten aufgedeckt und nachverfolgt werden, ohne dass das Risiko eines Datenverlusts oder einer Beschädigung besteht.
Es gibt viele Möglichkeiten, einen Datenbank-Honeypot einzurichten. Die gängigste Methode besteht darin, mithilfe eines Honeypot-Tools eine virtuelle Maschine zu erstellen, die sich wie ein echter Datenbankserver verhält.
Dieser virtuelle Server kann so eingerichtet werden, dass er so echt wie möglich wirkt, um Angreifer anzulocken.
Sie könnten auch ein Tool wie MySQL Honeypot verwenden. Es wurde speziell für Honeypots entwickelt, die den MySQL-Datenbankserver nutzen.
Mit diesem Tool lassen sich zahlreiche gefälschte Datenbanken erstellen, die anschließend dazu genutzt werden können, die Aktivitäten von Angreifern zu verfolgen und zu beobachten.
Die Einrichtung eines Datenbank-Honeypots kann eine gute Möglichkeit sein, böswillige Aktivitäten aufzudecken und zu verfolgen. Ganz gleich, welche Methode Sie verwenden.
Honeypot-Fallen auf Client-Seite.
Ein Client-Honeypot ist eine Art von Honeypot, der nicht auf einem Server, sondern auf einem Client-Gerät, wie beispielsweise einem Computer oder Smartphone, eingerichtet wird.
Das Ziel eines Client-Honeypots besteht darin, Angreifer von den Servern weg und auf das Client-Gerät zu locken. Auf diese Weise lassen sie sich leichter aufspüren und überwachen.
Dies kann dazu beitragen, Server vor Angriffen zu schützen und mehr darüber zu erfahren, wie Angreifer ihre Werkzeuge und Methoden einsetzen.
Client-Honeypots lassen sich auf vielfältige Weise einrichten – als eigenständige Geräte, als virtuelle Maschinen oder als Software auf Geräten.
Es gibt zahlreiche Honeypot-Lösungen für Clients, von denen jede ihre Vor- und Nachteile hat. Der Cowrie-Honeypot und der Dionaea-Honeypot sind zwei bekannte Lösungen.
Wie tragen Honeypots zur Sicherheit von Websites bei?
Honeypots können die Sicherheit von Websites auf verschiedene Weise gewährleisten. Sie können dazu dienen, Angriffe aufzudecken und abzuwehren sowie mehr über die Angreifer und deren Vorgehensweise zu erfahren.
Honeypots können zudem dabei helfen, Schwachstellen im Code und in der Infrastruktur einer Website aufzudecken.
Nachteile von Honeypot-Fallen
- Die Einrichtung und der Unterhalt sind kostspielig.
- Die Überwachung ist zeitaufwendig.
- Ziehen Sie sowohl seriöse Nutzer als auch böswillige Angreifer an.
- Es ist schwierig, dies korrekt zu konfigurieren.
- Es fallen große Datenmengen an, deren Auswertung sich als schwierig erweisen kann.
Inwiefern wirken sich Honeypot-Fallen auf das Web-Scraping aus?
Honeypot-Fallen können Web-Scrapern schaden. Erstens können sie dazu führen, dass Web-Scraper Zeit und Geld verschwenden, während sie versuchen, an die Honeypot-Fallen heranzukommen.
Dies kann dazu führen, dass Web-Scraper andere wichtige Informationen übersehen. Der Betreiber oder Administrator der Website kann Web-Scraper zudem daran hindern, wenn Honeypots eingerichtet sind.
Wie kann man sich vor Honeypots schützen?
Sie können Honeypot-Fallen vermeiden, indem Sie nicht auf Links aus Quellen klicken, die Sie nicht kennen oder denen Sie nicht vertrauen. Außerdem sollten Sie beim Herunterladen von Dateien aus dem Internet Vorsicht walten lassen.
Darüber hinaus können Sie Folgendes versuchen.
Verwenden Sie einen Headless-Browser.
Ein Webbrowser ohne grafische Benutzeroberfläche wird als „Headless-Browser“ bezeichnet.
Web-Scraping und automatisierte Tests sind zwei gängige Anwendungsbereiche für Headless-Browser. Sie arbeiten schnell und lassen sich genau anweisen, was sie tun sollen.
Sie können Honeypots vermeiden, indem Sie einen Headless-Browser verwenden, wodurch es für Websites schwieriger wird, zu erkennen, dass Sie ein Bot sind.
Verwenden Sie Proxy-Server.
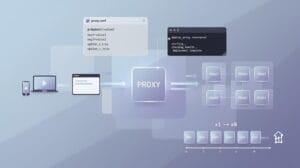
Die Nutzung von Proxy-Servern ist der einfachste Weg, um zu vermeiden, in eine Honeypot-Falle zu tappen.
Sie können Ihre IP-Adresse und Ihren User-Agent ändern, indem Sie einen Proxy verwenden. Dadurch wird der Website vorgetäuscht, dass Sie eine andere Person sind.
Dies wird Ihnen dabei helfen, zu vermeiden, dass Sie als Bot in eine Honeypot-Falle geraten.
Sie können einen von drei Proxy-Servern nutzen, um sicher im Internet zu scrapen. Dabei handelt es sich um Proxys aus Privathaushalten, Rechenzentren und von Internetdienstanbietern.
Proxys für Privathaushalte.
Da Residential-Proxys von den Geräten echter Personen stammen, können Sie ihnen vertrauen. Wenn Sie diese Proxys zum Scrapen im Internet nutzen, sieht die Website, die Sie besuchen möchten, die IP-Adresse des Wohnsitzes eines echten Nutzers. Es ist weniger wahrscheinlich, dass Websites Residential-Proxy-Server erkennen und diese blockieren.
Die Residential-Proxys von IPburger sind sicher und verstoßen nicht gegen die Regeln zum Web-Scraping.
Rechenzentrums-Proxys.
Die IP-Adressen der Rechenzentrums-Proxys stammen aus Rechenzentren weltweit.
Diese Proxy-Server sind schnell. Allerdings werden sie von Websites eher erkannt als Privathaushalts- oder ISP-Proxys.
Beziehen Sie die saubersten und aktuellsten Proxys von IPBurger.
ISP-Proxys.
ISP-Proxys vereinen die besten Eigenschaften von Rechenzentrums- und Privathaushalts-Proxys.
Es heißt, dass ihre Proxy-Server genauso schnell sind wie jene in Rechenzentren und genauso zuverlässig wie jene in Privathaushalten. Die ISP-Proxys von IPBurger erreichen eine Geschwindigkeit von 1 Gbit/s, was das Scrapen im Internet einfach und schnell macht.