لا يزال مجال أمن الإنترنت في تطور مستمر، وقد كشف اكتشاف حديث قام به أحمد نافيز، الباحث في مجال الأمن، أن شبكات VPN نفسها معرضة للخطر. هذا الاكتشاف قد يدعو إلى الذعر، لكن ليس بعد؛ فخذ وقتك أولاً واقرأ المقال بالكامل. «VORACLE» هو هجوم يمكنه استعادة البيانات المرسلة عبر شبكة VPN. غير أن هذه البيانات يجب أن تكون مستخدمة لحركة مرور HTTP.
VORACLE
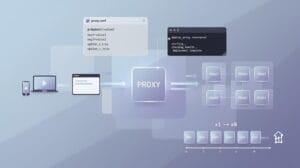
لقد ظهر برنامج «فوراكل» منذ فترة، وما يجعله فريدًا إلى حد ما هو أنه يستخدم مجموعة متنوعة من الهجمات التشفيرية. ووفقًا للباحثين، كانت الهجمات السابقة قادرة على استعادة البيانات من تشفير TLS شريطة أن تكون البيانات قد تم ضغطها قبل التشفير. في عامي 2012 و2013، تم تطبيق تصحيحات، ولم يعد هناك ما يدعو للقلق عند استخدام اتصالات HTTPS. لكن من الناحية النظرية، وفقًا لموقع Nafeez، لا تزال هذه الهجمات صالحة ويمكنها حتى استعادة البيانات من بعض حركة مرور شبكات VPN. ومثل الهجمات السابقة، تعمل VORACLE على شبكات VPN التي تقوم بضغط حركة مرور HTTP ثم تشفيرها عبر TSL.
 كيف يمكن لـ VORACLE استعادة البيانات عبر شبكات VPN
 كيف يمكن لـ VORACLE استعادة البيانات عبر شبكات VPN
يمكن استخدام هجوم VORACLE لتسريب أسرار من الصفحات وملفات تعريف الارتباط التي تحتوي على معلومات حساسة. وفيما يلي الشروط التي يجب توفرها لكي ينجح الهجوم؛
- يوجد كل من المهاجم والمستخدم على نفس الشبكة.
- متصفحك معرض لخطر VORACLE.
- أنت تستخدم اتصال HTTP.
- أنت تستخدم OpenVPN مع تمكين ميزة الضغط.
- وأخيرًا، أنت تدخل إلى موقع إلكتروني يخضع لسيطرة قراصنة.
بناءً على الشروط المذكورة أعلاه، فإن احتمالات أن يؤدي هجوم VORACLE إلى الكشف عن بياناتك ضئيلة، إلا إذا كنت تستخدم شبكة واي فاي عامة. ولهذا السبب ننصحك دائمًا بالابتعاد عن شبكات الواي فاي العامة. وفي بعض الأحيان، كما في هذه الحالة، قد تكون شبكة VPN عديمة الفائدة عند استخدام شبكة واي فاي عامة.
لماذا بروتوكول OpenVPN؟
تعتبر معظم شبكات VPN والخبراء أن OpenVPN هو بروتوكول VPN الأكثر أمانًا وموثوقية. لكن الباحث صدم الجميع عندما قال إن هجوم VORACLE ينجح مع بروتوكول OpenVPN. وإليكم السبب: يقوم OpenVPN بضغط البيانات قبل تشفيرها.
الوقاية من هجمات VORACLE
الخبر السار هو أنه يمكن تجنب هجمات VORACLE باتخاذ تدابير بسيطة. ونظرًا لأن الهجوم يعتمد على بروتوكول OpenVPN، يتعين على المستخدمين التبديل إلى بروتوكول غير OpenVPN مثل IKEv2 أو IPSec، وهما بروتوكولان آمنان أيضًا. كما يتعين على المستخدمين تجنب مواقع الويب التي تستخدم بروتوكول HTTP واستخدام المواقع التي تستخدم بروتوكول HTTPS. وتعتبر حركة مرور HTTPS التي تمر عبر نفق VPN محصنة ضد هجمات VORACLE. وأخيرًا، لا يمكن تنفيذ هجوم VORACLE في المتصفحات القائمة على Chromium مثل Chrome. فعلى عكس المتصفحات غير القائمة على Chromium، تُقسَّم طلبات HTTP في متصفحات Chromium إلى حزم رأس وحزم نص، مما يجعل هذه الطلبات محصنة ضد هجوم VORACLE.
باختصار، وللحفاظ على أمانك، استخدم متصفحًا قائمًا على Chromium مع بروتوكول VPN غير «OpenVPN» عند الوصول إلى مواقع HTTP. ففي النهاية، لا داعي للذعر.
أبلغ نافيز مشروع OpenVPN وبعض شبكات VPN بهذه النتائج. وقد أضاف مشروع OpenVPN الآن تحذيرًا بشأن استخدام الضغط ثم تشفير البيانات في بروتوكول OpenVPN. كما قامت معظم شبكات VPN ذات السمعة الطيبة بتصحيح مشكلة الضغط قبل التشفير، في حين تخلت شبكات أخرى عن عملية الضغط تمامًا.
لضمان أقصى درجات الأمان، تحقق من مزود خدمة VPN الخاص بك لمعرفة ما إذا كان بروتوكول OpenVPN الخاص به آمنًا للاستخدام؛ فأنت لا تستطيع تحمل خسارة السرعات التي يوفرها بروتوكول OpenVPN.