网络安全领域仍在不断发展,安全研究员艾哈迈德·纳菲兹(Ahmed Nafeez)最近的一项发现表明,就连VPN也存在安全漏洞。这一发现虽然令人担忧,但还不必惊慌,请先花点时间阅读整篇文章。VORACLE是一种能够恢复通过VPN发送的数据的攻击。不过,这些数据必须是通过HTTP流量传输的。
VORACLE
VORACLE 已经存在了一段时间,其独特之处在于它采用了一种变体的加密攻击。据研究人员称,早期的攻击能够从 TLS 加密中恢复数据,前提是这些数据在加密前经过了压缩。 2012 年和 2013 年,相关漏洞已得到修复,用户在使用 HTTPS 连接时无需担忧。但据 Nafeez 称,从理论上讲,这些攻击方法仍然有效,甚至可以从某些 VPN 流量中恢复数据。与早期的攻击类似,VORACLE 针对的是那些先对 HTTP 流量进行压缩,再通过 TLS 进行加密的 VPN。
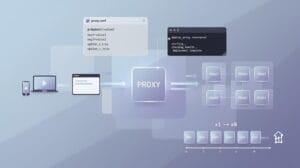
 VORACLE 如何在 VPN 上恢复数据
 VORACLE 如何在 VPN 上恢复数据
VORACLE 攻击可用于从包含敏感信息的页面和 Cookie 中泄露机密信息。以下是该攻击成功必须满足的条件:
- 攻击者和用户都在同一个网络上。
- 您的浏览器存在 VORACLE 漏洞。
- 您正在使用 HTTP连接。
- 您正在使用启用了压缩功能的OpenVPN。
- 最后,您正在访问一个由黑客控制的网站。
从上述情况来看,除非您正在使用公共Wi-Fi,否则VORACLE攻击泄露您数据的可能性微乎其微。这就是为什么我们总是建议您远离公共Wi-Fi。有时,就像本案一样,在公共Wi-Fi环境下,VPN可能毫无用处。
为什么选择 OpenVPN 协议
大多数VPN服务和专家都认为OpenVPN是最安全、最可靠的VPN协议。但这位研究人员指出VORACLE攻击也能针对OpenVPN协议生效,这一说法令所有人震惊。原因如下:OpenVPN会在加密数据之前对其进行压缩。
防范VORACLE攻击
好消息是,通过简单的措施就可以避免 VORACLE 攻击。由于该攻击依赖于 OpenVPN 协议,用户需要切换到非 OpenVPN 协议,例如同样安全的 IKEv2 或 IPSec。此外,用户还应避免访问 HTTP 网站,而应使用 HTTPS 网站。通过 VPN 隧道传输的 HTTPS 流量不受 VORACLE 攻击影响。 最后,VORACLE 攻击在基于 Chromium 的浏览器(如 Chrome)中无法实施。与非 Chromium 浏览器不同,Chromium 浏览器中的 HTTP 请求会被拆分为头部和正文数据包,这使得这些请求能够免受 VORACLE 攻击。
简而言之,为了安全起见,在访问HTTP网站时,请使用基于Chromium的浏览器,并在VPN中采用非OpenVPN协议。毕竟,没必要惊慌。
纳菲兹已将这一发现通知了OpenVPN项目组及部分VPN服务商。OpenVPN项目组现已针对在OpenVPN协议中先对数据进行压缩再加密的做法添加了警告提示。大多数信誉良好的VPN服务商也已修复了加密前的压缩问题,而其他一些服务商则直接取消了压缩功能。
为了确保最高安全性,请向您的VPN 服务提供商确认其 OpenVPN 协议是否安全可靠,毕竟您无法承受因使用 OpenVPN 而导致网速下降的代价。