La sécurité sur Internet ne cesse d'évoluer, et une récente découverte d'Ahmed Nafeez, chercheur en sécurité, a révélé que même les VPN sont vulnérables. Cette découverte pourrait prêter à l'inquiétude, mais pas encore : prenez d'abord le temps de lire l'article dans son intégralité. VORACLE est une attaque permettant de récupérer des données transmises via un VPN. Ces données doivent toutefois être transmises via le protocole HTTP.
VORACLE
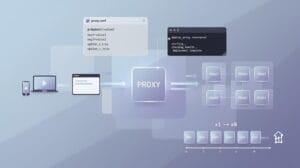
VORACLE existe depuis un certain temps déjà, et ce qui le rend en quelque sorte unique, c’est qu’il utilise une variante d’attaques cryptographiques. Selon les chercheurs, les attaques antérieures permettaient de récupérer des données issues d’un chiffrement TLS, à condition que celles-ci aient été compressées avant le chiffrement. En 2012 et 2013, des correctifs ont été mis en place, et les utilisateurs n’avaient plus à s’inquiéter lorsqu’ils utilisaient des connexions HTTPS. Mais théoriquement, selon Nafeez, ces attaques restent valables et peuvent même permettre de récupérer des données à partir de certains flux VPN. À l’instar des attaques précédentes, VORACLE fonctionne sur les VPN qui compressent puis chiffrent le trafic HTTP via TLS.
 Comment VORACLE permet de récupérer des données sur les réseaux VPN
L'attaque VORACLE peut être utilisée pour divulguer des informations confidentielles contenues dans des pages et des cookies. Voici les conditions qui doivent être réunies pour que l'attaque aboutisse :
- L'attaquant et l'utilisateur se trouvent tous deux sur le même réseau.
- Votre navigateur est vulnérable à la faille VORACLE.
- Vous utilisez la connexion HTTP.
- Vous utilisez OpenVPN avec la compression activée.
- Enfin, vous accédez à un site web contrôlé par des pirates informatiques.
Au vu des conditions ci-dessus, il y a peu de chances que l'attaque VORACLE permette de divulguer vos données, sauf si vous utilisez un réseau Wi-Fi public. C'est pourquoi nous vous recommandons toujours d'éviter les réseaux Wi-Fi publics. Dans certains cas, comme celui-ci, un VPN peut s'avérer inefficace sur un réseau Wi-Fi public.
Pourquoi le protocole OpenVPN ?
La plupart des fournisseurs de VPN et des experts considèrent OpenVPN comme le protocole VPN le plus sûr et le plus fiable. Mais le chercheur a surpris tout le monde en affirmant que l'attaque VORACLE fonctionnait avec le protocole OpenVPN. Voici pourquoi : OpenVPN compresse les données avant de les chiffrer.
Prévention des attaques de type VORACLE
Bonne nouvelle : les attaques VORACLE peuvent être évitées grâce à des mesures simples. Comme cette attaque exploite le protocole OpenVPN, les utilisateurs doivent opter pour un protocole autre qu’OpenVPN, tel que IKEv2 ou IPSec, qui sont également sécurisés. Ils doivent également éviter les sites Web en HTTP et privilégier ceux utilisant le protocole HTTPS. Le trafic HTTPS acheminé via un VPN est à l’abri de VORACLE. Enfin, l’attaque VORACLE n’est pas viable dans les navigateurs basés sur Chromium, tels que Chrome. Contrairement aux navigateurs non basés sur Chromium, les requêtes HTTP dans les navigateurs Chromium sont divisées en paquets d’en-tête et de corps, ce qui les rend immunisées contre VORACLE.
En résumé, par mesure de sécurité, utilisez un navigateur basé sur Chromium et un protocole VPN autre qu’OpenVPN lorsque vous accédez à des sites HTTP. Après tout, il n’y a pas lieu de paniquer.
Nafeez a informé le projet OpenVPN et certains fournisseurs de VPN de ces découvertes. Le projet OpenVPN a désormais ajouté un avertissement concernant l'utilisation de la compression suivie du chiffrement des données dans le protocole OpenVPN. La plupart des fournisseurs de VPN réputés ont également corrigé la compression préalable au chiffrement, tandis que d'autres ont tout simplement supprimé la compression.
Pour une sécurité optimale, renseignez-vous auprès de votre fournisseur de services VPN afin de vérifier si son protocole OpenVPN peut être utilisé en toute sécurité; vous ne pouvez pas vous permettre de renoncer aux débits offerts par OpenVPN.