Фишинг — это разновидность атак с использованием методов социальной инженерии, которые наносят ущерб с 80-х годов. Фишинг может осуществляться в различных формах, но конечная цель остается одной и той же: мошенники, выдающие себя за законных представителей, обманом заставляют пользователей раскрывать конфиденциальную информацию. Мошенники используют множество методов для обмана пользователей, среди которых наиболее распространенными являются подделка адресов, ссылки в электронных письмах, всплывающие окна и даже телефонные звонки. Конфиденциальная информация, которую они пытаются получить, включает имена пользователей и пароли, номера социального страхования, данные кредитных карт и другую банковскую информацию. Ниже приведены некоторые основные виды фишинговых атак, о которых вам следует знать, а также различные способы защиты от них;
Фишинговые атаки по электронной почте
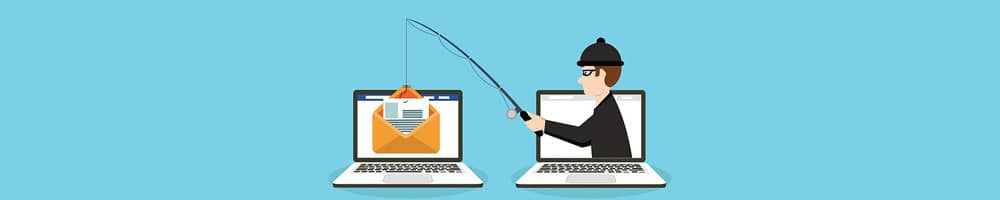
Это одна из самых распространённых и часто используемых фишинговых афер. Фишинговая атака по электронной почте заключается в том, что злоумышленник, выдавая себя за важную должностное лицо в компании или даже за какую-либо известную личность, отправляет мошенническое письмо ничего не подозревающим пользователям. Это письмо, как правило, содержит ссылку на поддельный или подставной веб-сайт, оформленный так, чтобы выглядеть, например, как официальный сайт компании.
Затем этот поддельный сайт попросит пользователей предоставить конфиденциальную информацию или персональные данные (PII). Поскольку сайт выглядит как настоящий, ничего не подозревающие пользователи предоставят эту информацию, которая впоследствии может быть использована для мошенничества и кражи личных данных.
Защита:
- Не открывайте спам-письма и не переходите по ссылкам в письмах без тщательной проверки
- Будьте осторожны, проверяйте адреса ссылок и убедитесь, что URL-адреса посещаемых вами сайтов начинаются с HTTPS.
Мошенничество с использованием голосовых звонков
Это ещё один распространённый вид фишинга, схожий с фишингом по электронной почте, но в данном случае речь идёт о голосовом взаимодействии, откуда и происходит название «вишинг». Такие атаки осуществляются посредством телефонных звонков, в ходе которых злоумышленники обманом заставляют ничего не подозревающих пользователей раскрыть конфиденциальную информацию.
Защита:
- Прежде чем предоставлять личную информацию, всегда проверяйте, является ли номер достоверным. У большинства компаний номера указаны на их веб-сайтах.
- Если звонящий попросит вас позвонить по другому номеру, не делайте этого.
Мошенничество в сфере технической поддержки
Это разновидность фишинга по телефону, при которой злоумышленники звонят ничего не подозревающим людям, представляясь сотрудниками технической или охранной организации. Затем они убеждают собеседника, что в его системе обнаружено вредоносное ПО и что они устранят проблему, если тот установит программу для удаленного доступа к рабочему столу.
Если жертва установит это программное обеспечение, мошенники установят вредоносное ПО, а затем потребуют от жертвы оплату за его удаление.
Защита:
- Как и в случае с вишингом, перед тем как следовать дальнейшим инструкциям, убедитесь в правильности номера телефона.
- Никогда не разрешайте кому-либо удалённый доступ к вашему компьютеру.
Мошенничество с всплывающими окнами
Всплывающие окна — это один из видов рекламы, при котором во время просмотра веб-страниц появляется небольшое окно с большим количеством графических элементов. Обычно они содержат ссылки на другой связанный контент.
Всплывающие окна могут быть опасны, особенно если они имеют вредоносный характер. Они могут назойливо мешать работе, не закрываться и, в свою очередь, открывать несколько веб-страниц. Другие всплывающие окна могут отображать сообщение с предупреждением о том, что ваше устройство заражено, и побуждать вас нажать на него для проведения бесплатного сканирования. Обычно они выглядят вполне достоверно, и большинство людей попадают в эту ловушку.
Защита:
- Установите блокировщик рекламы/всплывающих окон.
- Разрешить всплывающие окна только с надежных сайтов.
- Никогда не нажимайте на всплывающие окна.
Если вы стали жертвой мошенничества, сделайте следующее:
- Смените все свои пароли,
- Обратитесь в свой банк для принятия соответствующих мер; и
- Проверьте своё устройство на наличие вредоносных программ и вирусов.
Использование VPN - IPBurger VPN
Злоумышленники могут перехватить ваш интернет-трафик, особенно в сетях общественного Wi-Fi, и проводить фишинговые атаки с помощью различных методов, таких как спуфинг. Чтобы обеспечить безопасность при подключении к общественным сетям Wi-Fi, всегда используйте VPN IPBurger. VPN IPBurger использует лучший в своём классе стандарт шифрования — AES-256 — для шифрования вашего интернет-трафика и пропускания его через безопасный сервер до момента достижения пункта назначения. Такое шифрование гарантирует, что ваш интернет-трафик останется невидимым для посторонних глаз, в том числе для мошенников.