Le « phishing » est une forme d’attaque d’ingénierie sociale qui fait des ravages depuis les années 80. Il peut prendre de nombreuses formes, mais l’objectif final reste le même : des acteurs malveillants, se faisant passer pour des entités légitimes, incitent les utilisateurs à divulguer des informations sensibles. Ces fraudeurs ont recours à de nombreuses méthodes pour piéger les utilisateurs, parmi lesquelles figurent notamment l'usurpation d'identité, les liens dans les e-mails, les fenêtres contextuelles et même les appels téléphoniques. Les informations sensibles qu'ils recherchent comprennent les identifiants et mots de passe, les numéros de sécurité sociale, les numéros de carte bancaire et d'autres informations bancaires. Voici quelques-unes des principales arnaques par hameçonnage que vous devez connaître, ainsi que diverses solutions pour vous en protéger :
Escroqueries par hameçonnage par e-mail
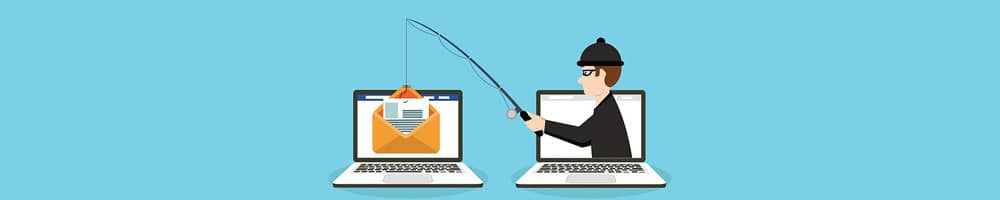
Il s'agit de l'une des techniques d'hameçonnage les plus courantes et les plus utilisées. Une tentative d'hameçonnage par e-mail consiste, pour un cybercriminel, à se faire passer pour un responsable d'une entreprise, voire pour une personnalité connue, afin d'envoyer un e-mail frauduleux à des utilisateurs qui ne se doutent de rien. Cet e-mail contient généralement un lien vers un site web factice ou usurpé, conçu de manière à ressembler, par exemple, au site officiel de l'entreprise.
Ce faux site web demandera ensuite aux utilisateurs de fournir des informations sensibles ou des données à caractère personnel (DCP). Comme il semble authentique, les utilisateurs peu méfiants communiqueront ces informations, qui pourraient ensuite être utilisées à des fins de fraude et d'usurpation d'identité.
Protection :
- N'ouvrez pas les e-mails indésirables et ne cliquez pas sur les liens qu'ils contiennent sans les avoir examinés attentivement
- Faites preuve de prudence, vérifiez les adresses des liens et assurez-vous que les sites web que vous consultez commencent par « HTTPS ».
Escroqueries par « vishing »
Il s'agit d'une autre arnaque de hameçonnage très répandue, similaire à l'hameçonnage par e-mail, mais qui utilise la voix, d'où son nom : le « vishing ». Elle se déroule sous la forme d'appels téléphoniques au cours desquels des cybercriminels incitent des utilisateurs peu méfiants à divulguer des informations sensibles.
Protection :
- Vérifiez toujours que le numéro est bien valide avant de communiquer des données à caractère personnel. La plupart des entreprises indiquent leurs numéros sur leur site web.
- Si votre interlocuteur vous demande d'appeler un autre numéro, ne le faites pas.
Arnaques liées à l'assistance technique
Il s'agit d'une forme de « vishing » dans laquelle des cybercriminels appellent des personnes qui ne se doutent de rien en se faisant passer pour des représentants d'une entreprise spécialisée dans les technologies ou la sécurité. Ils font ensuite croire à leur victime que son système est infecté par un logiciel malveillant et qu'ils résoudront le problème si celle-ci installe un logiciel de connexion à distance.
Si la victime installe le logiciel, les escrocs installeront alors un logiciel malveillant, puis lui demanderont de payer une somme d'argent pour le supprimer.
Protection :
- Comme pour le « vishing », vérifiez le numéro de téléphone avant de suivre d'autres instructions.
- Ne laissez jamais personne accéder à votre ordinateur à distance.
Arnaques par fenêtres contextuelles
Les fenêtres contextuelles sont une forme de publicité qui consiste en l'apparition d'une petite fenêtre riche en éléments graphiques lorsque vous naviguez sur Internet. Elles contiennent généralement des liens vers d'autres contenus connexes.
Les fenêtres contextuelles peuvent être dangereuses, surtout lorsqu'elles sont malveillantes. Elles peuvent être envahissantes, refuser de se fermer et ouvrir à leur tour plusieurs pages web. D'autres fenêtres contextuelles peuvent afficher un message vous avertissant que votre appareil est infecté et vous inciter à cliquer dessus pour bénéficier d'une analyse gratuite. Elles ont généralement l'air légitimes, et la plupart des gens tombent dans le piège.
Protection :
- Installez un bloqueur de publicités ou de fenêtres pop-up.
- N'autoriser les fenêtres contextuelles qu' en provenance de sites de confiance.
- Ne cliquez jamais sur les fenêtres contextuelles.
Si vous avez été victime d'une arnaque, procédez comme suit :
- Changez tous vos mots de passe,
- Contactez votre banque afin de prendre les mesures qui s'imposent ; et
- Analysez votre appareil à la recherche de logiciels malveillants et de virus.
Utiliser un VPN - IPBurger VPN
Des acteurs malveillants peuvent intercepter votre trafic Internet, en particulier sur les réseaux Wi-Fi publics, et lancer des attaques de hameçonnage par divers moyens, tels que l'usurpation d'identité. Pour naviguer en toute sécurité sur les réseaux Wi-Fi publics, utilisez toujours le VPN IPBurger. Le VPN IPBurger utilise la norme de chiffrement la plus performante de sa catégorie, l'AES 256 bits, pour chiffrer votre trafic Internet et l'acheminer via un serveur sécurisé jusqu'à sa destination. Ce chiffrement garantit que votre trafic Internet reste invisible aux regards indiscrets, notamment à ceux des escrocs.