Un déploiement correct des serveurs proxy dès le premier jour vous évite des mois de casse-tête et de gaspillage de ressources. Ce guide de déploiement des serveurs proxy vous accompagne à chaque étape, de la configuration initiale à la gestion de l'infrastructure à grande échelle.
Chez IPBurger, nous avons constaté que de nombreuses équipes se heurtaient à des erreurs de configuration, à des goulots d'étranglement au niveau des performances et à des problèmes d'évolutivité qui auraient pu être évités en adoptant la bonne approche. Ce guide vous présente les étapes concrètes à suivre pour éviter ces écueils.
Configurer correctement votre proxy dès le départ
Choisissez le type de proxy adapté à vos besoins
Choisir le mauvais type de proxy dès le départ vous coûte bien plus cher que le temps gagné en prenant une décision à la hâte. L’univers des proxys se divise en plusieurs catégories, chacune répondant à des objectifs fondamentalement différents. Les proxys résidentiels rotatifs sont les plus efficaces pour le web scraping à grande échelle et la vérification publicitaire, car ils alternent entre de véritables adresses IP associées à des appareils réels, ce qui les rend pratiquement impossibles à bloquer. Selon les données fournies par des agences de marketing utilisant des proxys résidentiels rotatifs, les taux de réussite atteignent 99,2 % auprès de plus de 500 clients dans 40 pays, contre des taux nettement inférieurs avec des proxys de centre de données basiques sur des sites fortement protégés.
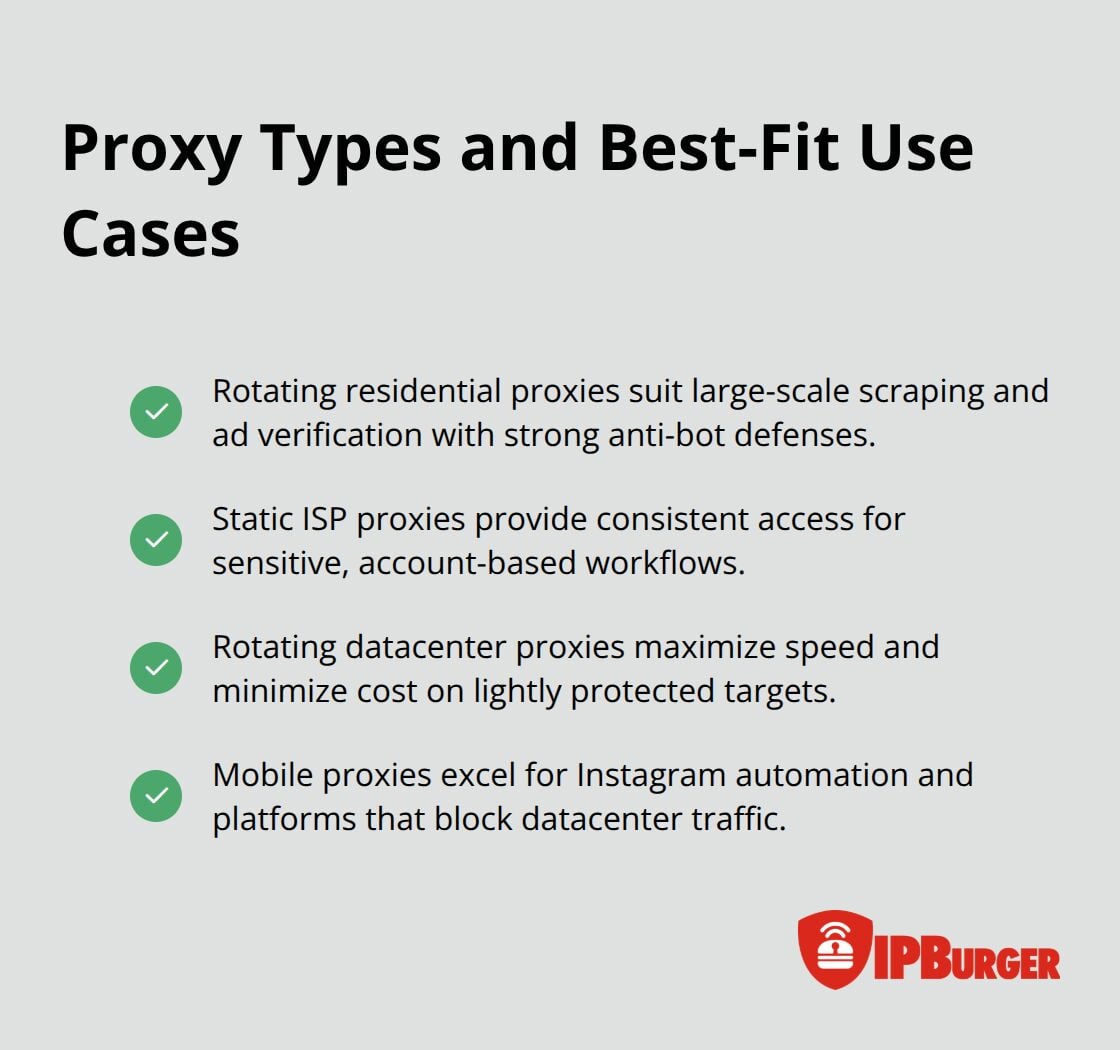
Les proxys ISP statiques allient la vitesse des centres de données à la réputation des adresses IP résidentielles, ce qui en fait la solution idéale si vous avez besoin d’un accès constant à des comptes sensibles comme Amazon, eBay ou Facebook sans changement d’adresse IP permanent. Les proxys de centres de données à rotation offrent les performances les plus élevées et le coût le plus bas ; ils sont parfaits pour les cibles dont les défenses anti-bot sont moins efficaces et où la vitesse prime sur la discrétion. Les proxys mobiles utilisant des connexions 4G et 5G fonctionnent particulièrement bien pour l’automatisation sur Instagram et les plateformes qui bloquent activement le trafic provenant des centres de données.
Installer et authentifier votre proxy
La procédure d'installation varie en fonction du type de proxy et de votre infrastructure, mais le principe reste le même : vous vous authentifiez une seule fois, puis vous acheminez le trafic via le serveur proxy. Sous Windows 11, vous configurez manuellement votre proxy dans les Paramètres, sous « Réseau et Internet » : saisissez l'adresse et le numéro de port de votre serveur proxy, puis enregistrez la configuration. Les utilisateurs d'iPhone doivent se rendre dans les Paramètres, sélectionner leur réseau Wi-Fi, appuyer sur « Configurer le proxy », choisir « Manuel », puis saisir les identifiants du proxy.
La plupart des environnements d'entreprise ont recours à une configuration automatique via un fichier PAC hébergé sur un serveur interne, ce qui permet de centraliser la gestion de centaines de machines. Cette approche élimine les tâches de configuration manuelle répétitives et réduit les erreurs au sein de votre organisation.
Testez votre connexion et vérifiez ses performances
Une fois l'installation terminée, testez immédiatement votre connexion en vérifiant que votre adresse IP correspond bien à l'emplacement du proxy que vous avez sélectionné, et non à votre adresse réelle fournie par votre FAI. Vérifiez la latence en mesurant les temps de réponse depuis la zone géographique cible ; tout résultat inférieur à 200 millisecondes indique des performances acceptables pour la plupart des tâches de collecte de données.
Si vous rencontrez l'erreur de proxy 2606 lors de la mise à jour d'Outlook ou du système, vérifiez que vos identifiants d'authentification correspondent à ceux de votre tableau de bord, assurez-vous que le port et le protocole corrects sont configurés, et ajoutez votre adresse IP actuelle à la liste blanche dans les paramètres de sécurité de votre fournisseur de proxy. Les tests de performance doivent inclure des tentatives d'accès à vos sites Web cibles réels avant la mise à l'échelle, car certains sites réagissent différemment selon les types de proxy et les origines géographiques (cette variation a beaucoup plus d'importance que ne le pensent la plupart des équipes).
Votre configuration initiale ayant été validée et fonctionnant correctement, vous devez désormais relever un nouveau défi : gérer plusieurs serveurs proxy au sein de votre infrastructure sans créer de goulots d'étranglement ni de répartition inégale de la charge.
Faire évoluer plusieurs serveurs proxy sans créer de goulots d'étranglement
Répartissez intelligemment la charge entre vos proxys
Dès que vous dépassez le stade d’un seul proxy, la répartition de la charge devient votre principal problème opérationnel. La plupart des équipes partent du principe que la répartition de type « round-robin » (qui répartit les requêtes de manière uniforme entre les proxys disponibles) fonctionnera, mais cette approche échoue lamentablement à grande échelle car elle ne tient pas compte de la charge réelle du backend. Un proxy traitant 500 requêtes par seconde tandis qu’un autre reste inactif crée précisément le goulot d’étranglement que vous cherchiez à éviter. Mettez plutôt en place un équilibrage de charge basé sur le « moins de connexions », qui achemine chaque nouvelle requête vers le proxy qui dispose actuellement du moins de connexions actives. Cet algorithme fonctionne car il tient compte des schémas de trafic réels plutôt que de supposer une répartition uniforme des requêtes.
Mettez progressivement en place les nouveaux proxys afin d'éviter toute baisse de performances
Lorsque vous ajoutez de nouveaux nœuds proxy à votre infrastructure, intégrez-les progressivement plutôt que d’y acheminer immédiatement le trafic de production. Les périodes de rodage sont d’une importance capitale : les nouveaux hôtes ont besoin de 10 à 15 minutes pour atteindre leur capacité de croisière avant de pouvoir supporter une charge maximale, ce qui permet d’éviter les baisses de performances dues à des pics de trafic prématurés. Cette approche basée sur des seuils vous permet de surveiller le comportement du système avant d’acheminer l’intégralité du trafic vers une infrastructure non testée.
Choisissez des stratégies de rotation d'adresses IP en fonction de vos cibles
La stratégie de rotation des adresses IP dépend entièrement de vos sites cibles et de votre tolérance au risque de détection. Les proxys résidentiels à rotation utilisent une nouvelle adresse à chaque requête, ce qui les rend pratiquement impossibles à bloquer sur des cibles moins bien protégées, mais ils consomment plus rapidement de la bande passante car chaque rotation entraîne une surcharge. Les proxys FAI statiques sont plus adaptés lorsque vous avez besoin de pérennité de compte, c'est-à-dire pour vous connecter à plusieurs reprises à la même plateforme sans changements d'adresse IP susceptibles de déclencher des alertes de sécurité. Pour les opérations à haut volume, mettez en place un hachage cohérent afin que les sessions soient associées à des proxys spécifiques plutôt que d'être réparties de manière aléatoire ; cela évite la perte de sessions lorsque vous faites évoluer ou remplacez votre infrastructure.
Suivre les indicateurs de performance qui comptent vraiment
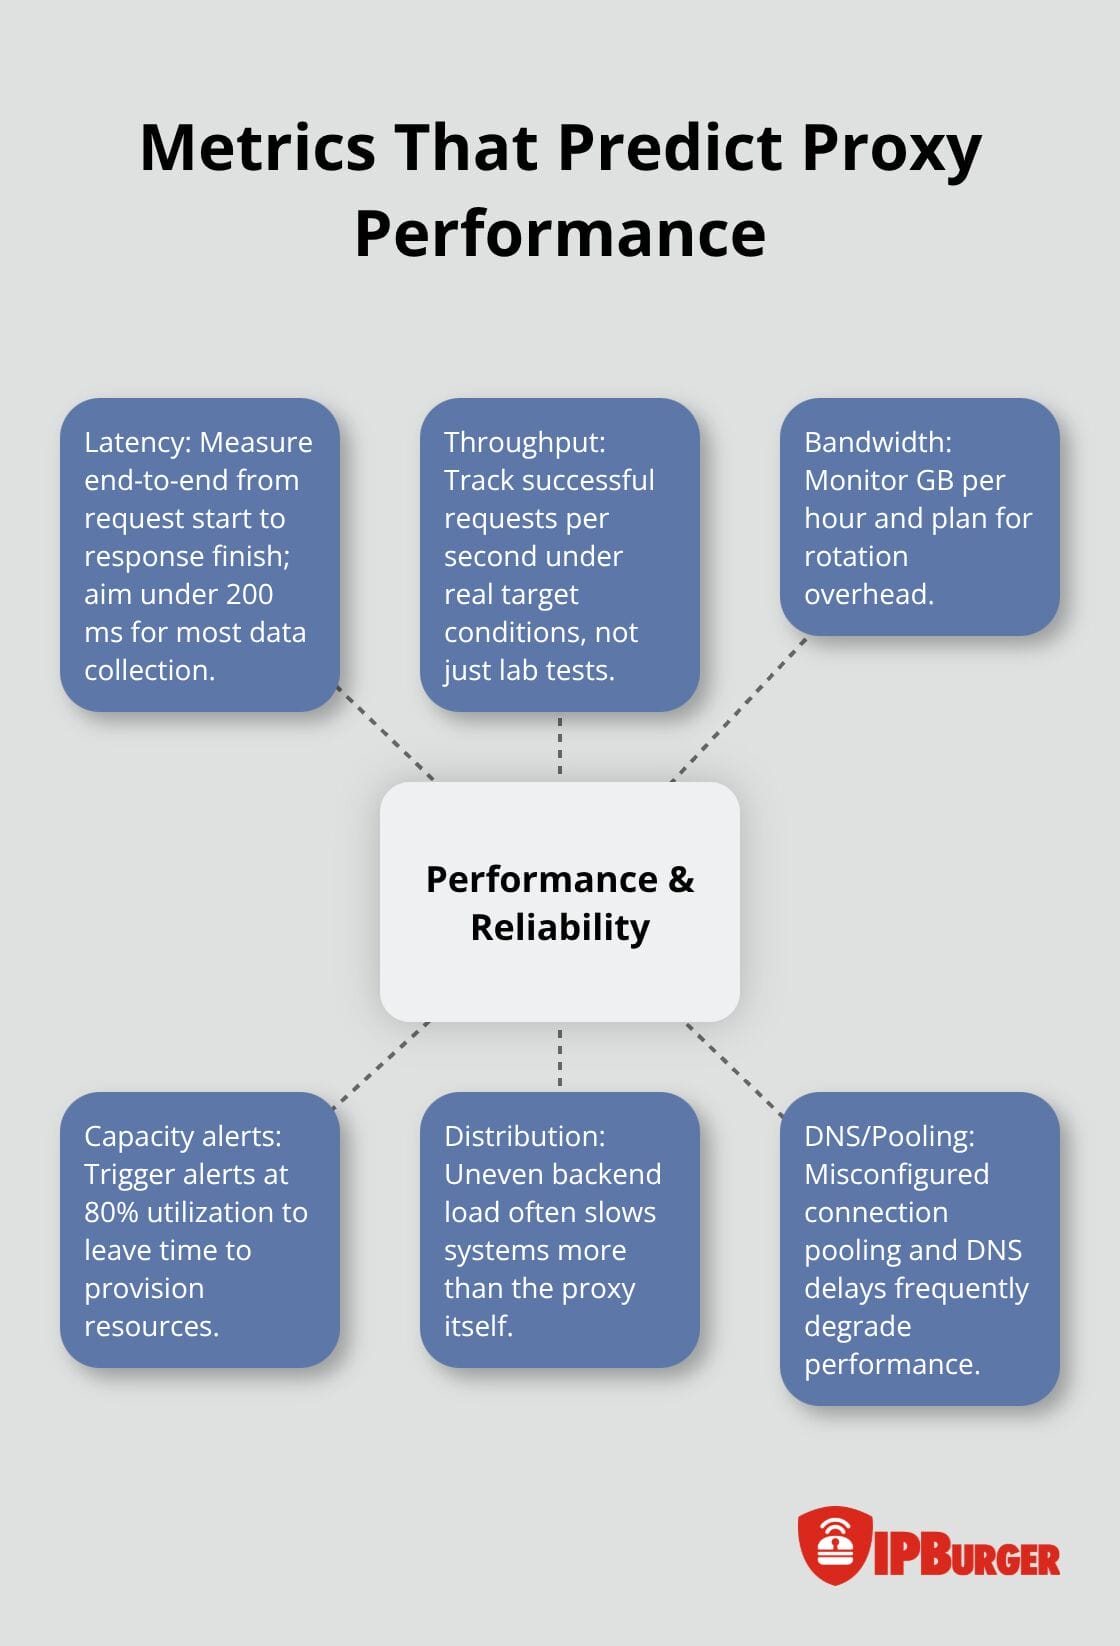
Surveillez scrupuleusement trois indicateurs : la latence mesurée de bout en bout, depuis le lancement de la requête jusqu’à la fin de la réponse ; le débit, exprimé en nombre de requêtes réussies par seconde ; et la consommation de bande passante, en gigaoctets par heure. Définissez des alertes à 80 % de vos seuils de capacité, et non à 100 %, car vous avez besoin de temps pour provisionner des ressources supplémentaires avant d’atteindre les limites. Lorsque les performances se dégradent, le proxy lui-même est rarement en cause : il s’agit généralement d’une répartition inégale entre les backends, d’une gestion de pool de connexions mal configurée ou de retards de résolution DNS (ces trois problèmes représentent la grande majorité des ralentissements rencontrés par les équipes).
Valider la configuration par rapport à des cibles réelles avant de passer à l'échelle
Testez votre configuration sur des sites Web cibles réels avant de passer à l’échelle, car certaines plateformes se comportent différemment sous charge et peuvent déclencher des captchas ou des blocages que vous ne verrez pas lors de tests à petite échelle. Cette validation en conditions réelles met en évidence des schémas de détection et des contraintes de capacité que les tests en laboratoire ne permettent pas de détecter. Une fois que vous avez confirmé que votre stratégie de répartition de charge fonctionne dans des conditions réelles, vous êtes prêt à faire face aux problèmes inévitables qui surgissent à grande échelle : échecs de connexion, tentatives de blocage et pics de latence qui nécessitent des approches systématiques de dépannage.
Dépannage des problèmes courants liés aux serveurs proxy
Les problèmes de connexion sont d’autant plus graves lorsque vous évoluez à grande échelle, et l’erreur de proxy 2606 qui a entaché votre configuration initiale s’aggrave de manière exponentielle lorsque vous utilisez des dizaines de proxys. La cause première n’est presque jamais celle que vous imaginez. Commencez par vérifier que vos identifiants d’authentification correspondent exactement à ceux de votre tableau de bord : une seule erreur de caractère dans votre mot de passe ou votre nom d’utilisateur bloque immédiatement tout le trafic. Ensuite, vérifiez que le port et le protocole correspondent ; les proxys HTTP échouent silencieusement sur les configurations SOCKS5, et inversement. Ajoutez ensuite votre adresse IP actuelle à la liste blanche dans les paramètres de sécurité de votre fournisseur de proxy, car de nombreux fournisseurs bloquent les requêtes provenant d’adresses IP sources inconnues à titre de mesure de prévention de la fraude. Si ces trois étapes ne résolvent pas votre problème, vérifiez les règles de votre pare-feu : les blocages de ports qui fonctionnaient correctement lors des tests initiaux passent souvent inaperçus dans les environnements à grande échelle, car les équipes de sécurité ajoutent des restrictions sans en informer votre équipe d’infrastructure. Lorsque les délais d’expiration de connexion persistent, le problème provient généralement de retards de résolution DNS ou de proxys back-end qui ne répondent pas, et non de la latence du réseau. Mesurez les temps de réponse de votre serveur proxy séparément de la latence de bout en bout ; si le proxy lui-même répond en moins de 100 millisecondes mais que votre requête complète prend plus de 500 millisecondes, le goulot d’étranglement se situe en aval, au niveau de vos serveurs cibles, et non dans votre infrastructure de proxy.
Déterminez pourquoi certains sites bloquent vos proxys
Le blocage survient parce que vous avez choisi un type de proxy inadapté au niveau de sophistication de la détection de votre cible, et non parce que votre configuration est défaillante. Les plateformes hautement sécurisées comme Amazon, Facebook et eBay signalent les proxys de centres de données en quelques minutes, car ces plages d’adresses IP sont publiquement répertoriées et faciles à identifier. Optez plutôt pour des proxys résidentiels rotatifs pour ces cibles : ils alternent entre de véritables adresses attribuées par des FAI, ce qui rend la détection exponentiellement plus difficile. Pour les accès par compte où les changements d’IP déclenchent des alertes de sécurité, les proxys FAI statiques conservent des adresses fixes tout en préservant la réputation résidentielle. Un bombardement de CAPTCHA est le signe d’un blocage agressif, et les résoudre manuellement un par un réduit considérablement votre débit. Au lieu de cela, passez immédiatement à un autre proxy dès que vous tombez sur un CAPTCHA ; continuer avec la même adresse IP ne fait que vous faire perdre du temps.
Taux de réussite des tests avant la mise à l'échelle des opérations
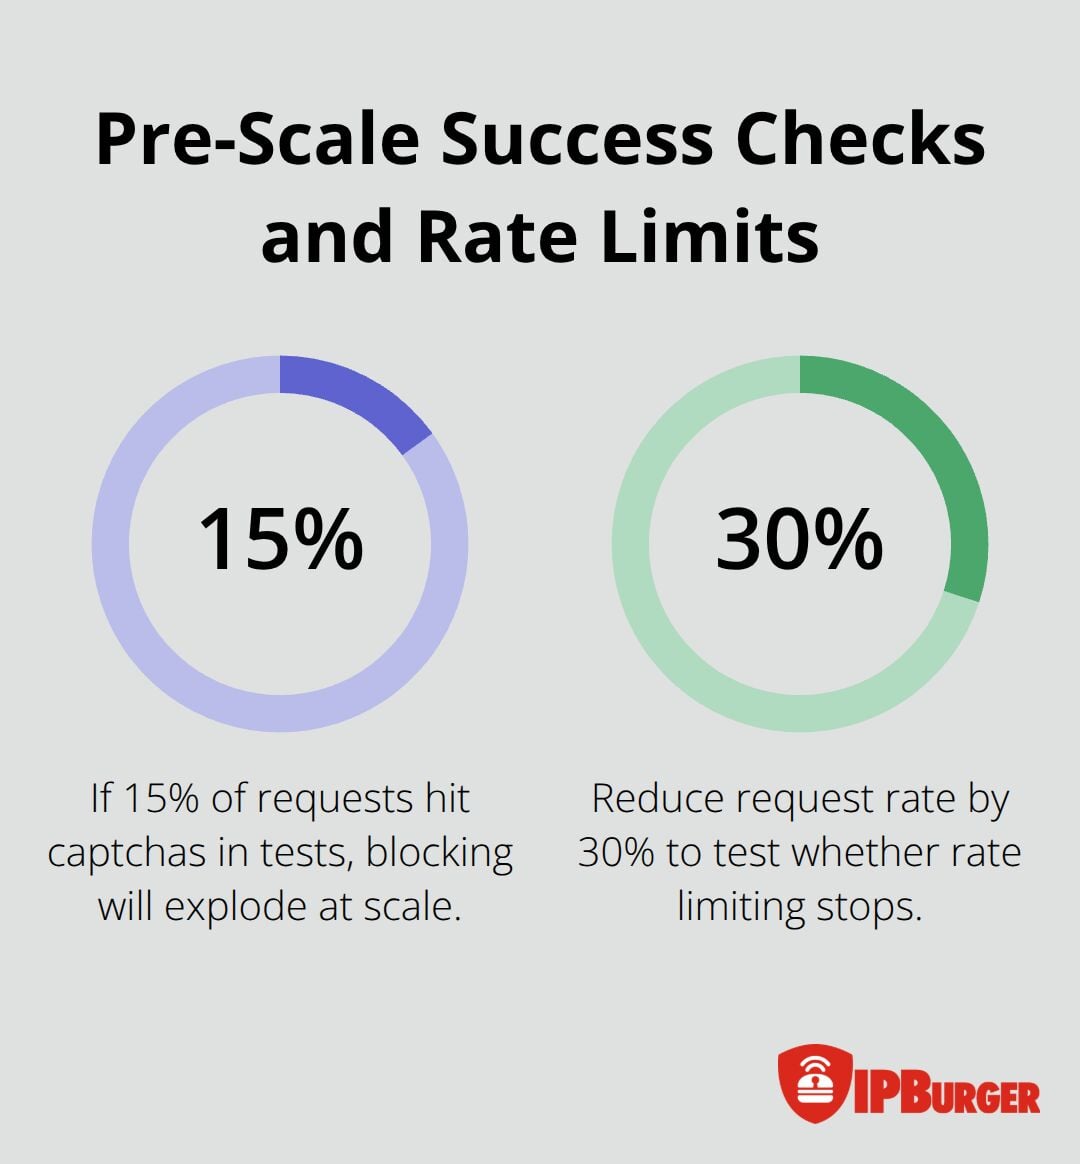
Surveillez votre taux de réussite par rapport aux cibles réelles avant de passer à l'échelle : si vous rencontrez des captchas sur 15 % des requêtes lors de tests à petite échelle, ce taux paralysera l'ensemble de votre opération une fois à grande échelle. Certaines cibles mettent en œuvre une limitation de débit plutôt qu'un blocage, renvoyant des codes d'état 429 lorsque vous dépassez leur seuil de requêtes. Réduisez votre débit de requêtes de 30 % et refaites un test ; si le blocage cesse, vous avez trouvé votre seuil maximal.
Si le blocage persiste, la cible détectera probablement votre type de proxy, quelle que soit la vitesse, ce qui vous obligera à passer à des proxys résidentiels ou à abandonner cette cible en particulier.
Résoudre les pics de latence et les problèmes de bande passante
Une latence inférieure à 200 millisecondes convient à la plupart des tâches de collecte de données, mais votre seuil réel dépend de votre objectif et de votre cas d’utilisation. La surveillance SEO peut tolérer 500 millisecondes ; l’automatisation d’Instagram nécessite moins de 300 millisecondes, sinon les algorithmes de détection signalent un comportement artificiel. Lorsque la latence passe soudainement de 150 à 400 millisecondes, vérifiez d’abord trois éléments : une répartition inégale de la charge entre vos proxys (un proxy gérant 80 % du trafic tandis que les autres restent inactifs), une gestion du pool de connexions mal configurée qui réutilise des connexions périmées au lieu d’en ouvrir de nouvelles, et des retards de résolution DNS que vos outils de surveillance ne détectent pas car ils ne mesurent que la partie relative aux requêtes HTTP.
La consommation de bande passante évolue de manière prévisible en fonction de la fréquence de rotation des adresses IP : une rotation à chaque requête consomme environ 40 % de bande passante en plus qu’une rotation toutes les 10 requêtes, mais cette dernière augmente le risque de blocage sur les cibles soumises à une détection intensive. Calculez votre budget de bande passante avant de faire évoluer votre infrastructure ; le prix s’élève généralement à environ 0,70 $ par Go. Ainsi, si vous effectuez une rotation de proxys résidentiels sur 100 requêtes simultanées, prévoyez environ 1 à 2 Go par heure, en fonction de la taille des réponses des cibles. Mettez en place une surveillance de la bande passante avec des alertes à 70 % de votre allocation mensuelle, et non à 90 %, car vous avez besoin d’un délai pour réduire la fréquence de rotation ou augmenter votre budget avant que les limites strictes n’interrompent instantanément tout le trafic.
Réflexions finales
Le déploiement de proxys à grande échelle exige une réflexion systématique sur votre infrastructure dès le premier jour. Les décisions que vous prenez lors de la configuration initiale ont des répercussions sur l'ensemble de vos opérations : elles déterminent si vous évoluerez en douceur ou si vous serez confrontés à des défaillances en cascade dont la résolution prendra des semaines. Le choix du bon type de proxy, la mise en place d'un équilibrage de charge intelligent et la surveillance des indicateurs qui permettent réellement d'anticiper les problèmes font la différence entre les équipes qui évoluent avec succès et celles qui passent leur temps à éteindre des incendies.
Votre guide de déploiement des proxys doit évoluer au fur et à mesure que votre infrastructure se développe et que vos cibles changent. Commencez par utiliser des proxys résidentiels à rotation pour les cibles soumises à une détection intensive et des proxys ISP statiques pour la persistance des comptes, puis adaptez votre stratégie en fonction des données de performances réelles issues de vos cibles concrètes. Surveillez en permanence la latence, le débit et la consommation de bande passante, non pas comme des éléments secondaires, mais comme des indicateurs opérationnels essentiels qui guident chaque décision de mise à l'échelle.
La gestion des proxys à long terme est efficace lorsque vous automatisez ce qui peut l'être et que vous mesurez ce que vous automatisez. Définissez des alertes à 80 % des seuils de capacité, et non à 100 %, afin de provisionner des ressources avant d'atteindre les limites. Chez IPBurger, nous accompagnons les équipes chargées de gérer des infrastructures de proxys à toutes les échelles grâce à des proxys résidentiels en rotation et à une couverture dans 195 pays. Notre plateforme vous permet ainsi de vous concentrer sur votre activité plutôt que sur le dépannage des proxys.